crypto master
227Suka0Pembagian3Penggemar6Ikuti
HYPE memiliki buku order spot dan perpetual yang sepenuhnya on-chain: order, pembatalan, perdagangan, dan likuidasi dicatat secara publik. Namun, visibilitas transaksi publik tidak sama dengan verifikasi independen terhadap setiap bagian sistem. Holders mendapatkan kemampuan untuk memeriksa aktivitas pasar secara independen tanpa sepenuhnya bergantung pada angka yang dilaporkan bursa. Namun, ini juga mengekspos aktivitas perdagangan dan arus order secara publik, yang berpotensi mengungkap strategi pelaku pasar. Ada perbedaan keamanan yang penting: dokumentasi audit resmi Hyperliquid mengidentifikasi audit Zellic atas kontrak jembatan (bridge) lama mereka. Ini adalah audit kontrak, bukan audit berkelanjutan terhadap seluruh jaringan. Tidak ada jadwal audit independen berkala yang ditentukan dalam dokumentasi yang ditinjau. Hyperliquid Docs +1 Bandingkan ini dengan dYdX Chain. Dokumentasi resminya menggambarkan order jangka pendek dan buku order perpetual sebagai data dalam memori (in-memory), alih-alih dicatat secara permanen di on-chain. Hal itu mengurangi eksposur publik permanen terhadap beberapa aktivitas order, tetapi juga membatasi verifikasi historis secara independen. v4 +1 Lebih banyak eksposur, sebagai ganti dari pengawasan publik yang lebih besar. Tidak ada pendekatan yang menghilangkan risiko pihak lawan (counterparty risk). Pengguna Hyperliquid masih bergantung pada konsensus validator, keamanan bridge, dan eksekusi protokol. Pengguna dYdX menghadapi ketergantungan yang berbeda terkait validator, operator node, dan informasi buku order off-chain. Saya tidak melihat bukti adanya kebijakan kerahasiaan yang dinyatakan secara eksplisit dari Hyperliquid. Pertukaran (tradeoff) sebenarnya adalah visibilitas on-chain yang lebih besar versus kerahasiaan aktivitas perdagangan, dengan kepercayaan yang pada akhirnya bergantung pada eksekusi yang dapat diverifikasi dan keamanan jaringan. Risiko mana yang lebih mengkhawatirkan Anda — mengekspos aktivitas perdagangan Anda secara publik, atau mengandalkan informasi yang tidak dapat diverifikasi secara permanen di on-chain? $HYPEUSDT #BitcoinMencapaiTitikTerendahDuaBulanSetelahPemiluParuhWaktuAS
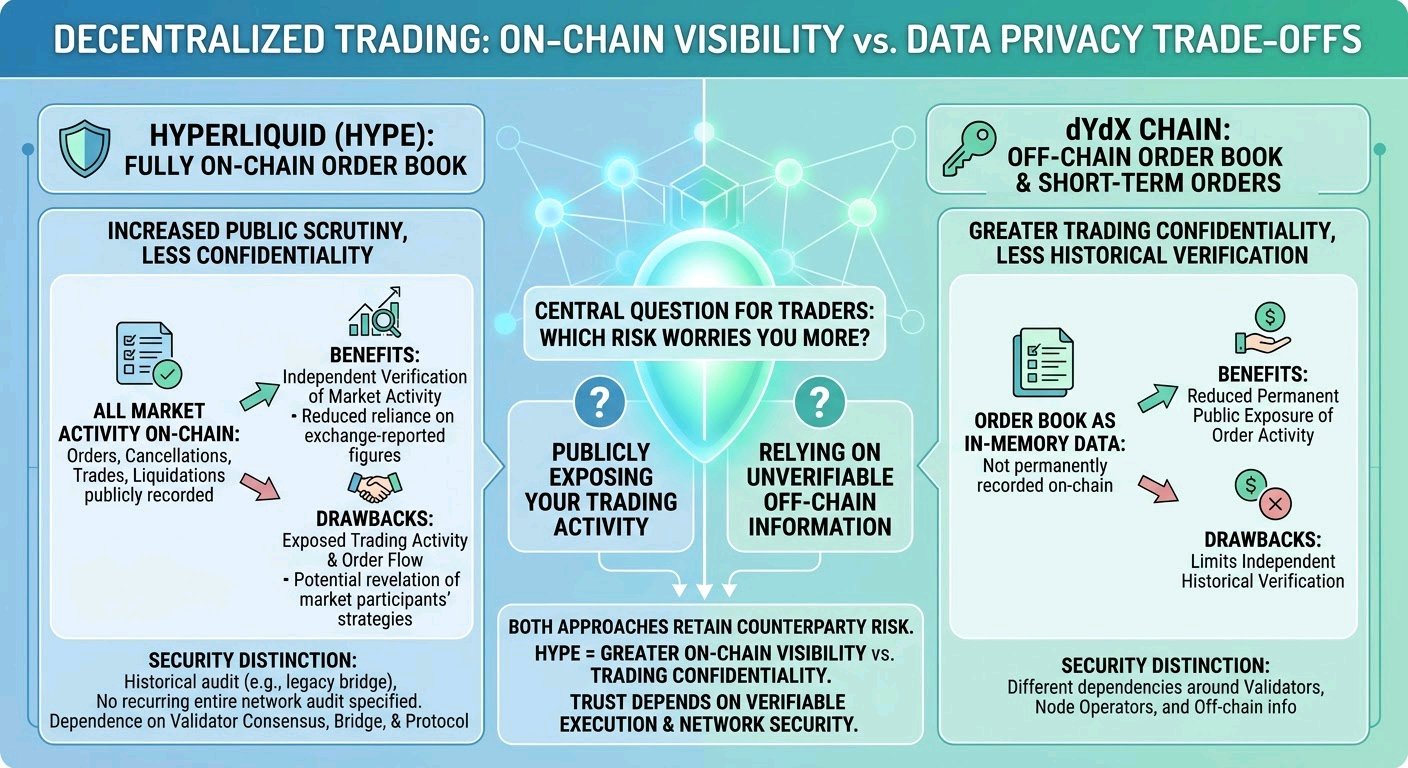
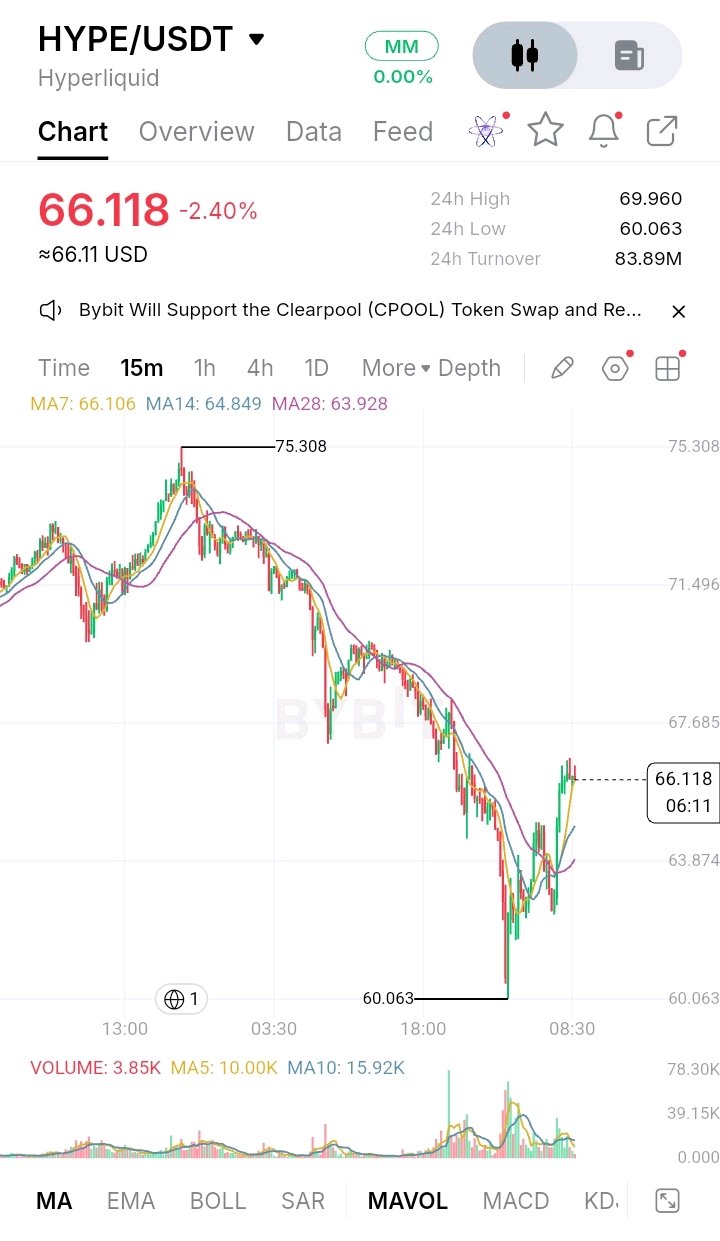
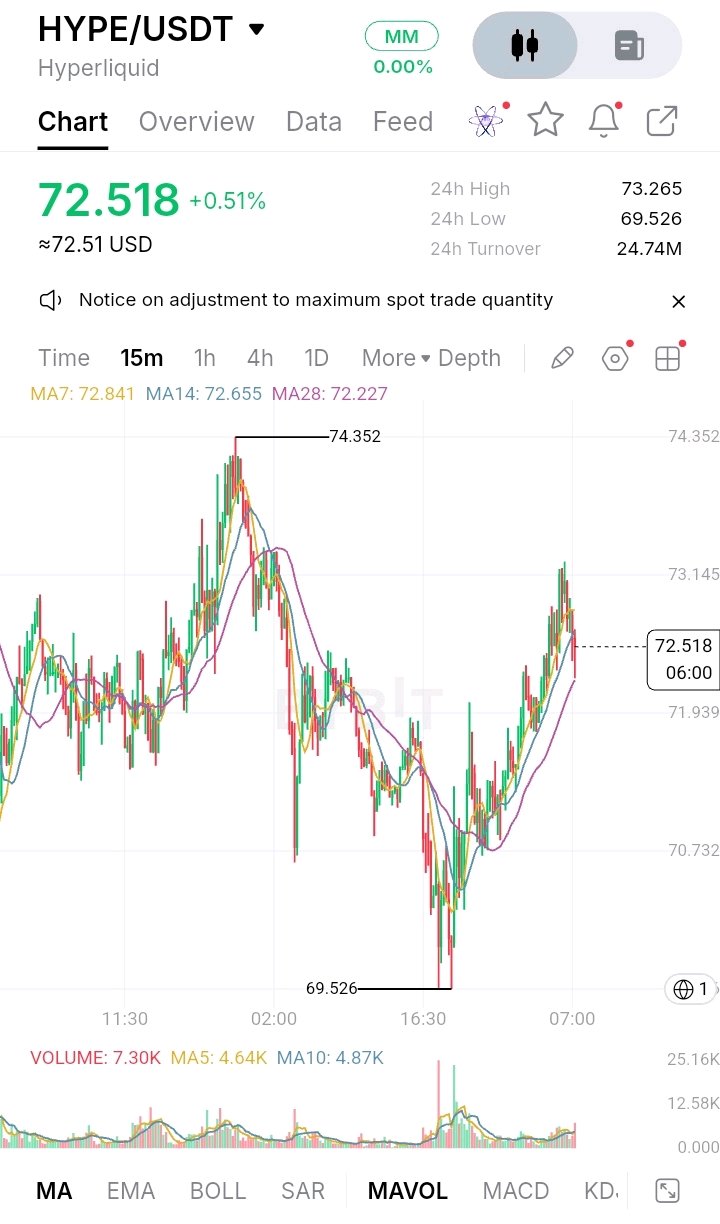
Hyperliquid milik HYPE menjalankan buku pesanan (order book) yang sepenuhnya on-chain di mana pesanan, pembatalan, perdagangan, dan likuidasi tercatat secara publik. Namun, ada perbedaan penting: aktivitas perdagangan yang transparan tidak berarti setiap lapisan protokol telah menerima verifikasi keamanan independen. Kompensasinya di sini bukanlah kerahasiaan yang disengaja. Ini adalah kesenjangan antara operasi yang terlihat dan infrastruktur yang diaudit secara independen. Pengguna mendapatkan kemampuan untuk memeriksa transaksi, posisi, dan aktivitas protokol tanpa sepenuhnya bergantung pada laporan bursa pribadi. Namun, visibilitas publik tidak dapat menggantikan verifikasi independen terhadap teknologi yang mendasarinya. Dokumentasi Hyperliquid mengonfirmasi bahwa kontrak jembatan (bridge) warisannya telah diaudit oleh Zellic. Namun, pengungkapan tersebut tidak menetapkan audit independen penuh atas HyperCore atau HyperBFT. Tidak ada jadwal audit rutin atau pemantauan independen berkelanjutan yang ditetapkan oleh dokumentasi yang dikutip tersebut. Hyperliquid Docs +1 Bandingkan ini dengan dYdX. Dokumentasinya membedakan antara data perdagangan on-chain dan pesanan jangka pendek off-chain serta informasi buku pesanan yang dipelihara dalam memori node. Hyperliquid mengekspos lebih banyak aktivitas perdagangannya secara langsung di on-chain. Arsitektur dYdX menyimpan informasi operasional tertentu di luar buku besar permanen. Lebih banyak eksposur, sebagai ganti dari pengawasan publik yang lebih besar. v4 +2 Kedua pendekatan tersebut tidak menghilangkan risiko pihak lawan (counterparty risk). Pengguna Hyperliquid dapat memeriksa aktivitas yang tercatat secara independen, tetapi masih bergantung pada keamanan protokol, operasi validator, dan integritas infrastruktur. Pengguna dYdX menghadapi batasan tambahan saat merekonstruksi aktivitas pesanan off-chain secara independen. Pertanyaan sebenarnya adalah apakah transaksi yang terlihat sudah cukup tanpa verifikasi keamanan independen yang lebih luas. Risiko mana yang lebih mengkhawatirkan Anda — visibilitas terbatas ke dalam aktivitas operasional, atau aktivitas yang terlihat publik tanpa audit independen yang komprehensif? $HYPEUSDT #SanDiskMengumumkanPecahSaham8Untuk1
BAT is a utility token, not a reserve-backed stablecoin. Its transparency model therefore needs to be assessed through its public token supply, blockchain activity, and Brave's privacy architecture—not through reserve attestations or custodial backing. BAT runs on Ethereum as an ERC-20 token, with a maximum supply of 1.5 billion. But its core advertising system deliberately keeps user-level activity away from public view. That's not an oversight. It's a stated choice. Brave Help Center +2 Brave matches advertisements directly on users' devices rather than sending personal browsing information to its servers. That protects user privacy and reduces exposure to third-party tracking. The tradeoff is that outsiders cannot independently inspect individual ad views, clicks, or user-level reward calculations. Brave Ads +1 BAT holders can verify the token contract, supply and transfers through Ethereum explorers. Brave also publishes information about its privacy architecture and anonymous advertising confirmations. However, there is no reserve-attestation schedule or named reserve auditor because BAT is not reserve-backed. Public blockchain data cannot independently verify every off-chain advertising event. Etherscan +2 Compare this with AdEx (ADX). Its protocol uses per-impression micropayments as reporting data, giving advertisers and publishers transaction-level accounting. Payment-channel activity is visible to participants, while external observers do not automatically see every transaction. More transaction-level exposure, in exchange for more detailed accounting. GitHub +1 Neither approach removes counterparty risk. BAT relies on Brave's privacy-preserving advertising infrastructure and off-chain reporting. AdEx relies on payment-channel participants and protocol settlement. BAT has chosen privacy over universal visibility, trusting its technical architecture and anonymous verification mechanisms. Which risk worries you more — limited visibility into advertising activity, or greater exposure of transaction-level information? $BATUSDT #BitcoinHitsTwoMonthLowAfterUSMidterms
ONDO is not a reserve-backed stablecoin; it is a governance token. Its central transparency question is therefore not whether reserves cover circulating supply, but how much control tokenholders can actually verify and exercise over the Ondo ecosystem. ONDO’s governance design makes that tradeoff visible. Tokenholders can vote on economic parameters and smart-contract upgrades, but the DAO can also elect committees or multisigs to handle sensitive operations, including emergency pauses. That's not an oversight. It's a stated choice. Ondo Foundation Docs +1 The operational logic is security: emergency intervention may need to happen faster than a public voting cycle. But holders surrender some direct visibility and control over decisions delegated to those operators. What can holders verify? ONDO balances, governance proposals, voting outcomes and execution transactions on-chain. Proposals require 100 million ONDO, voting lasts three days, and successful proposals face a one-day timelock. No named independent firm or recurring attestation schedule for DAO governance itself is specified in the governance documentation. Outsiders therefore cannot independently audit every off-chain operational decision between votes. Ondo Foundation Docs +1 Compare Compound’s COMP governance: it uses executable proposals and a two-day timelock, providing more implementation visibility, in exchange for exposing more operational detail publicly. Docs - Governance +1 Neither approach removes counterparty risk. ONDO relies partly on delegated authority and trusted operators; COMP relies more heavily on publicly inspectable governance execution, while retaining emergency controls. ONDO chooses flexibility alongside on-chain accountability. Its trust model leans on governance rules, smart contracts and delegated operational authority. Which risk worries you more — concentrated operational control, or greater public exposure in exchange for verifiability? $ONDOUSDT #NovUSCPIWatch
HYPE is not a reserve-backed token, and that changes the transparency debate. Its value is tied to the Hyperliquid ecosystem, not a promise that every token is redeemable against assets held by a custodian. That's not an oversight. It's a different trust model. Hyperliquid prioritises on-chain execution and verifiable market activity. Its order book, trades and cancellations are recorded on-chain, allowing users to inspect activity rather than rely entirely on private exchange statements. But public transactions do not reveal every operational detail about the people and infrastructure maintaining the network. The mechanism is delegated proof of stake. HYPE holders can delegate tokens to validators, while validators participate in block production and receive staking rewards. Hyperliquid requires active validators to maintain at least 10,000 HYPE in self-delegation. Hyperliquid Docs +1 What holders can verify is network activity, validator staking and token supply through public blockchain data. What they cannot establish from transaction history alone is the complete real-world operational resilience of every validator. There is no recurring reserve-attestation schedule for HYPE because it is not a reserve-backed stablecoin. Compare this with BNB: its ecosystem has a strong association with Binance, creating a different relationship between network transparency and institutional exposure. HYPE leans more heavily on on-chain verification; BNB holders also face ecosystem-level concentration risk. Neither approach removes counterparty risk. On-chain transparency reduces dependence on private transaction reporting, while institutional exposure introduces different dependencies. HYPE chooses verifiable execution over confidential financial reporting, but network transparency is not the same as complete decentralisation. Which risk worries you more — relying on visible on-chain systems, or relying on institutional control? $HYPEUSDT #BybitAIEvolving
Bitcoin makes every transaction publicly traceable, but it does not reveal the real-world identity behind every wallet address. That's not an oversight. It's a stated choice. The network prioritises public verification while retaining pseudonymous ownership. Anyone can inspect transaction amounts, wallet balances and transaction history, but linking an address to its actual owner requires additional information. That creates a tradeoff. Holders gain transparent monetary records but lose financial privacy. Once an address becomes linked to an identity, its transaction history can become exposed. Bitcoin +1 Bitcoin has no central issuer or reserve custodian publishing monthly backing attestations. Instead, anyone can independently verify transactions, issuance rules and block rewards by running a full node. Verification happens continuously through network consensus, not periodic third-party audits. However, outsiders cannot establish the real-world identity behind every address or independently verify an exchange's off-chain customer liabilities. Bitcoin +1 Monero (XMR) takes the opposite approach. Its ring signatures, stealth addresses and RingCT hide senders, recipients and transaction amounts by default. More privacy, in exchange for less public transaction-level scrutiny. Monero - secure, private, untraceable +1 Neither approach removes risk. Bitcoin exposes financial activity to surveillance and identity linkage. Monero reduces public visibility, placing greater reliance on cryptography and operational security. Bitcoin chooses verifiable transparency with pseudonymous ownership. Which risk worries you more — public financial exposure, or reduced external visibility into transactions? $BTCUSDT
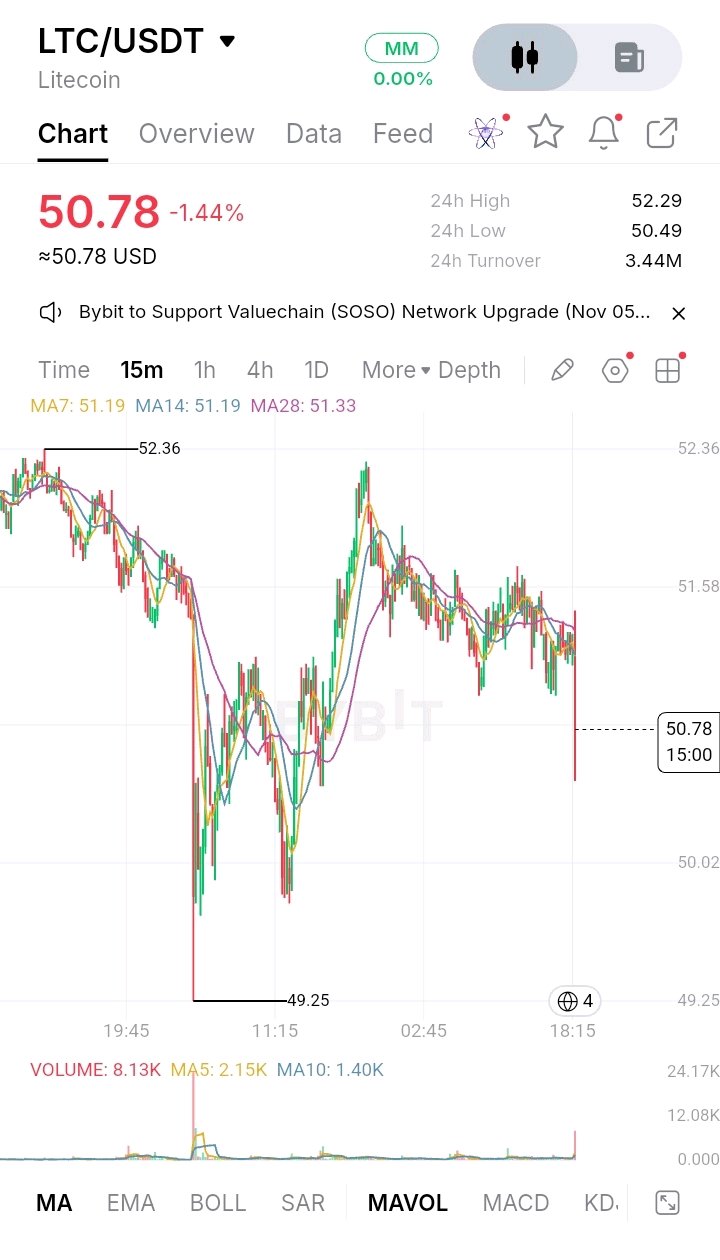
Litecoin takes a different approach to transparency: its base blockchain is public, but its optional MimbleWimble Extension Block (MWEB) hides transaction amounts and addresses. That's not an oversight. It's a stated choice. projects-origin.litecoin.com +2 The reason is financial privacy and fungibility — preventing outsiders from easily tracing and distinguishing individual transactions. But holders also lose something: outsiders cannot independently inspect every amount and transaction flow inside MWEB. There is still information available. MWEB activity is integrated into Litecoin's blockchain, and peg-ins and peg-outs connect the private extension block to the transparent base layer. Quarkslab conducted a code review of MWEB before its 2022 release. However, that was not a recurring reserve attestation or continuous audit. litecoin.com +1 The limitation became tangible in March 2026, when a validation vulnerability in MWEB was exploited, according to Litecoin's published incident report. litecoin.com +1 Bitcoin takes the opposite approach. Its transactions remain publicly traceable, allowing anyone to inspect balances and transaction history. More exposure, in exchange for greater public verifiability. Bitcoin +1 Neither approach removes trust risk. Litecoin shifts more reliance toward protocol security and miner coordination. Bitcoin exposes more financial activity to public scrutiny and surveillance. LTC chose optional privacy rather than complete transaction transparency. Which risk worries you more — reduced public verifiability, or permanent financial exposure on a public blockchain? $LITUSDT #WSOTPicktoEarn10U
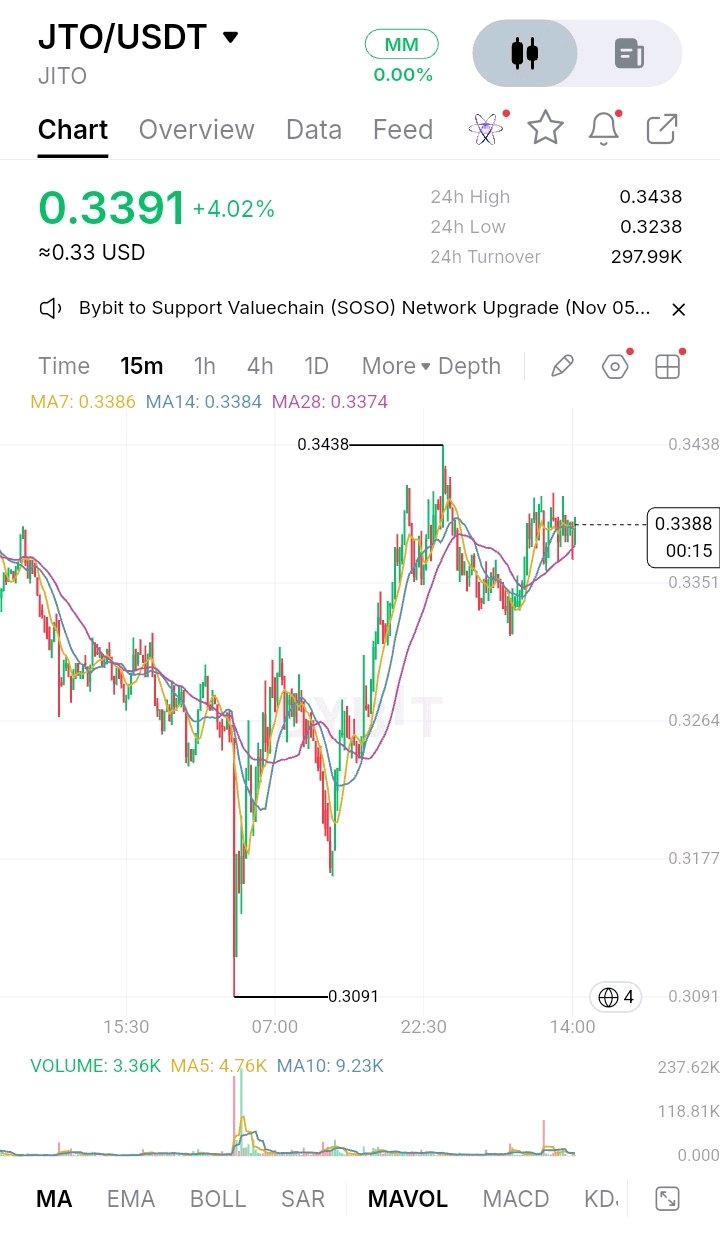
JTO is not a reserve-backed stablecoin. It is the governance token of the Jito Network, giving holders voting power over protocol upgrades, fees and treasury decisions. But there is an important transparency tradeoff: not every governance decision is executed on-chain. That's not an oversight. It's a stated choice. Jito's governance framework allows certain decisions to be handled off-chain. Some require Foundation Director approval, including potential veto authority. This creates operational flexibility, but holders lose the ability to independently verify every execution directly through blockchain transactions. What can holders verify? On-chain DAO proposals, voting records, treasury activity and token allocations. Jito also publishes Foundation transparency reports regularly. Its underlying JitoSOL stake-pool program has been audited by Quantstamp, Neodyme and Kudelski. However, these are code audits, not continuous financial audits or recurring reserve attestations. Outsiders cannot independently verify every off-chain agreement or operational decision in real time. Compare Marinade's MNDE governance model. Its documentation outlines a 6-of-13 multisig for mSOL upgrades, alongside separate DAO and operational authorities. More publicly documented control structures, in exchange for exposing more governance architecture to scrutiny. Neither approach removes counterparty risk. Jito relies on token-holder governance, Foundation oversight and documented execution procedures. Marinade distributes authority across multiple governance and security layers. JTO's tradeoff leans toward operational flexibility, with some decisions remaining outside direct on-chain verification. Which risk worries you more — concentrated operational discretion, or greater exposure of governance and infrastructure details? $JTOUSDT #WSOTPicktoEarn10U
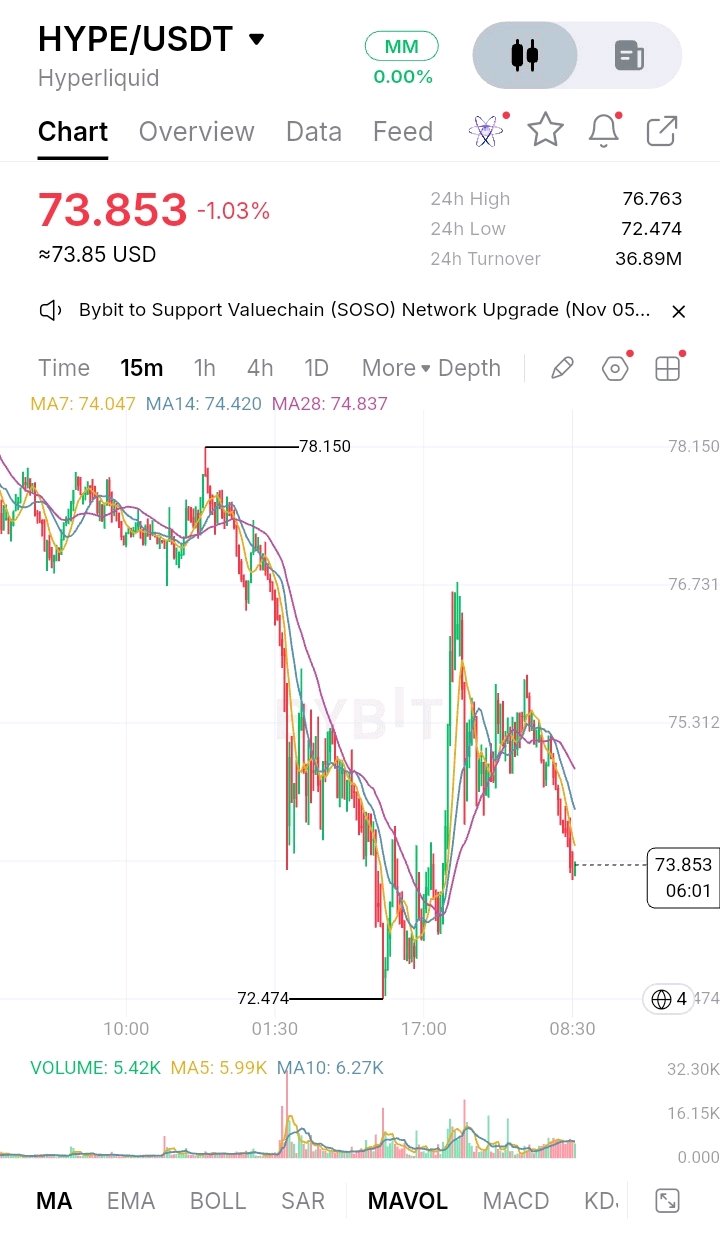
HYPE mengamankan jaringan Hyperliquid melalui delegated proof-of-stake, namun infrastruktur validatornya tidak sepenuhnya terbuka untuk pemeriksaan publik. Proyek ini secara eksplisit menginstruksikan validator untuk tidak mengekspos port validator secara publik. Itu bukan kelalaian. Itu adalah pilihan yang dinyatakan. Alasannya adalah keamanan operasional: membatasi infrastruktur yang terekspos secara publik dapat mengurangi peluang serangan terhadap validator jaringan. Namun, pemegang token harus mengorbankan sesuatu sebagai gantinya. Mereka tidak dapat memeriksa infrastruktur validator yang menghadap ke jaringan secara independen atau terus-menerus menilai paparan operasionalnya. Apa yang DAPAT diverifikasi oleh pemegang token cukup substansial: stake validator on-chain, aktivitas delegasi, partisipasi konsensus, dan perubahan set validator. Hyperliquid memperbarui set validatornya sekitar setiap 90 menit. Namun, dokumentasi tersebut tidak menyediakan audit infrastruktur independen berkala atau atestasi pihak ketiga yang disebutkan. Visibilitas on-chain bukanlah jaminan keamanan yang berkelanjutan. Pihak luar masih tidak dapat memverifikasi infrastruktur dasar setiap validator secara independen di antara pengungkapan publik. Solana mengambil pendekatan yang lebih berorientasi pada pengungkapan, menerbitkan jumlah validator dan koefisien Nakamoto-nya, yaitu ukuran konsentrasi stake. Hal itu memberikan pengawasan tingkat jaringan yang lebih terukur, meskipun tidak menghilangkan risiko infrastruktur. Tidak satu pun dari pendekatan ini yang menghilangkan risiko pihak lawan (counterparty risk). Hyperliquid memprioritaskan paparan infrastruktur yang dibatasi, sementara Solana menawarkan metrik jaringan validator publik tambahan. Model kepercayaan HYPE bersandar pada konsensus on-chain, stake yang didelegasikan, dan kontrol operasional daripada visibilitas infrastruktur yang lengkap. Risiko mana yang lebih mengkhawatirkan Anda — infrastruktur yang terekspos secara publik yang mengundang pengawasan, atau visibilitas terbatas yang memerlukan kepercayaan lebih besar kepada operator? $HYPEUSDT #Keputusan Suku Bunga BOE
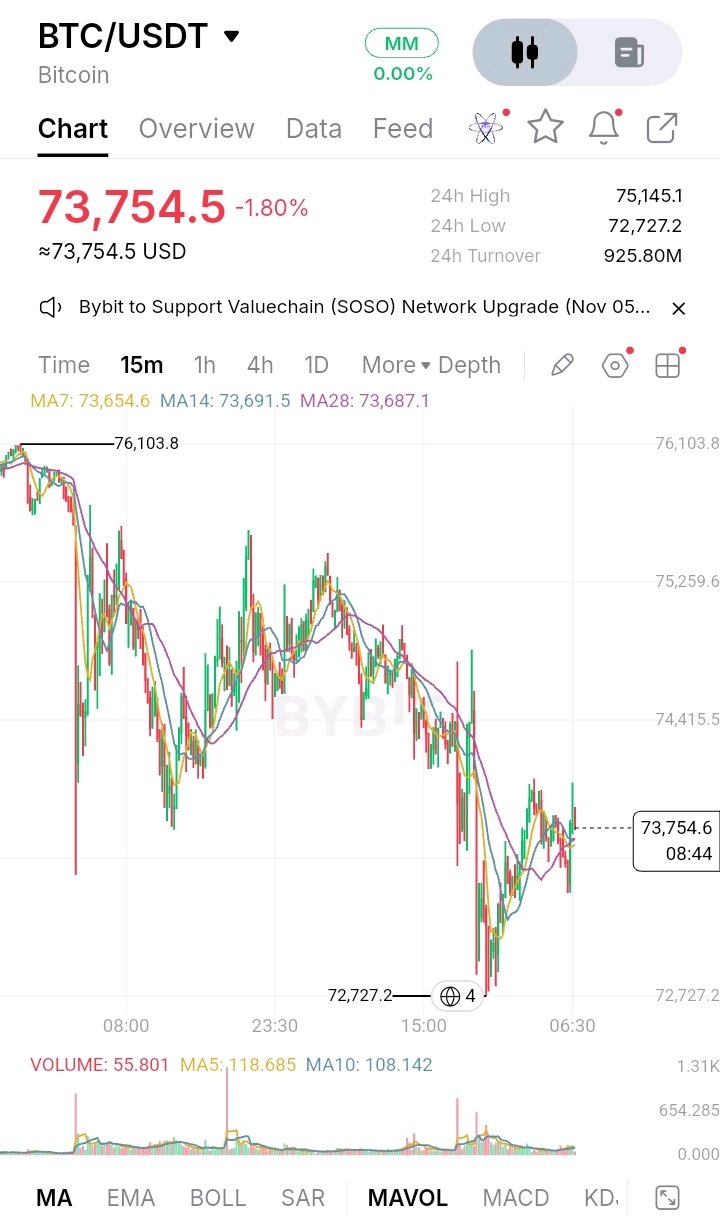
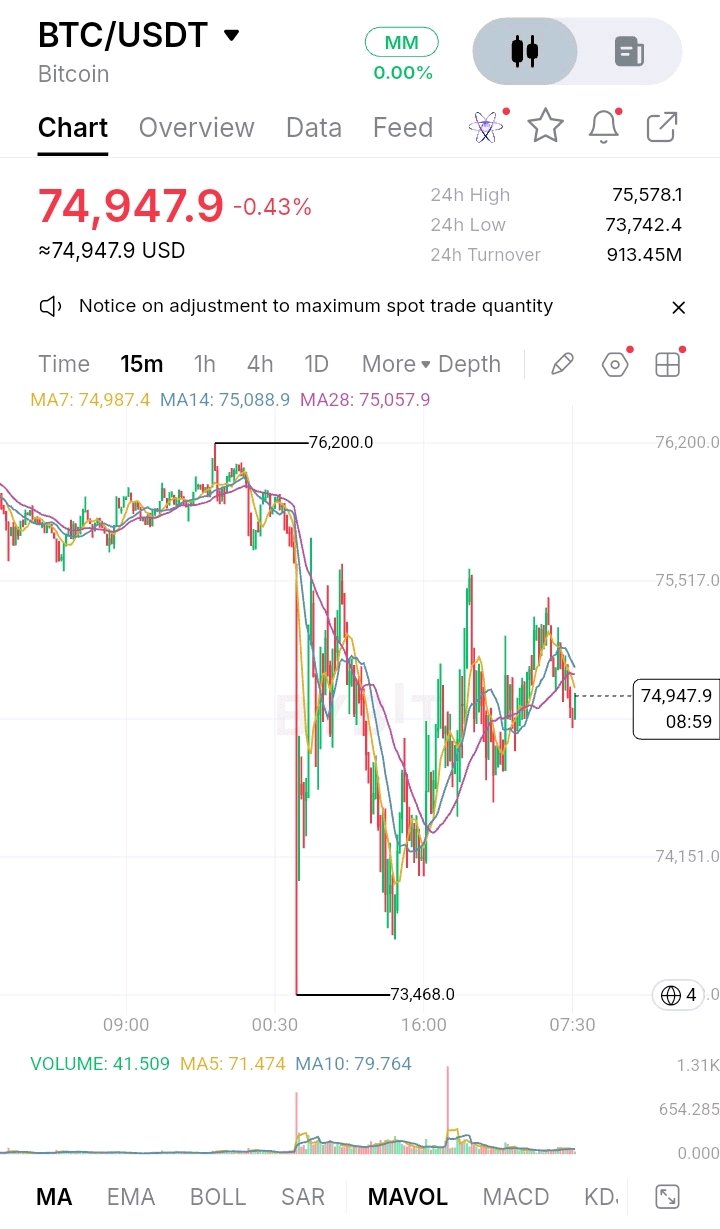
Gambar tersebut menunjukkan BTC/USDT (Bitcoin), bukan stablecoin yang didukung cadangan. Bitcoin tidak memiliki kustodian cadangan atau atestasi dukungan; trade-off transparansi yang relevan adalah verifikasi transaksi publik versus kepemilikan pseudonim dan privasi keuangan. Blockchain Bitcoin membuat setiap transaksi yang dikonfirmasi terlihat oleh publik, tetapi alamat dompet tidak secara otomatis mengungkapkan identitas dunia nyata di baliknya. Itu bukan kelalaian. Itu adalah pilihan desain yang dinyatakan. Trade-off-nya adalah antara verifikasi publik dan privasi keuangan. Bitcoin memungkinkan siapa pun untuk memeriksa alur transaksi, tetapi visibilitas yang sama itu memungkinkan pelacakan alamat, analisis saldo, dan pengawasan rantai. Holder dapat memverifikasi transaksi, penerbitan, dan aturan konsensus secara independen dengan menjalankan node penuh (full node). Node terus memvalidasi blok terhadap aturan protokol Bitcoin. Tidak ada kustodian cadangan, auditor dukungan eksternal, atau atestasi cadangan berkala karena BTC tidak didukung oleh aset di luar rantai (off-chain). Apa yang tidak dapat ditentukan oleh pihak luar secara andal dari blockchain saja adalah siapa yang mengontrol setiap alamat atau apakah kustodian off-chain benar-benar memegang BTC pelanggan. Sekarang bandingkan dengan Monero (XMR). Ia mengambil pendekatan sebaliknya: ring signature, alamat stealth, dan transaksi rahasia menyembunyikan pengirim, penerima, dan jumlah secara default. Itu berarti lebih sedikit pengawasan tingkat transaksi publik, sebagai ganti privasi keuangan yang lebih kuat. Bitcoin +3 Tidak ada pendekatan yang menghilangkan risiko pihak lawan (counterparty risk). Bitcoin mengekspos riwayat transaksi tetapi membiarkan atribusi identitas tidak pasti. Monero menyembunyikan detail transaksi tetapi memerlukan kepercayaan pada kriptografi, perangkat lunak, dan keamanan operasionalnya. Bitcoin memilih verifikasi publik dengan kepemilikan pseudonim. Model kepercayaannya bersandar pada verifikasi independen daripada atestasi institusional. Risiko mana yang lebih membuat Anda khawatir — visibilitas keuangan permanen, atau transparansi transaksi publik yang berkurang? $BTCUSDT $XRPUSDT #Pantauan IHK AS November
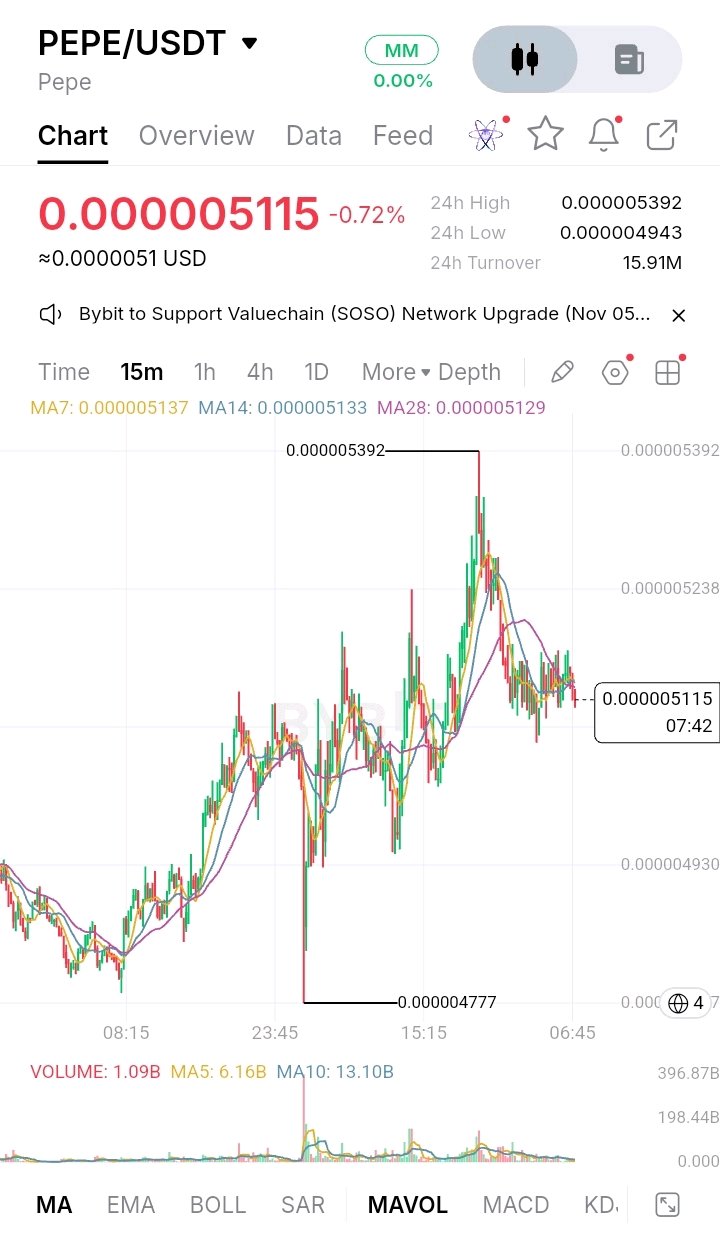
PEPE has a fixed supply of 420.69 trillion tokens, and its Ethereum contract is publicly verifiable. But the people behind the project remain pseudonymous. That's not the same as full transparency. That's the tradeoff: public transactions, private identities. An anonymous team can reduce personal exposure and targeting, but holders lose the ability to independently verify who is making decisions or who controls key wallets. Holders CAN inspect the original contract, token supply, wallet balances and transfers on-chain. The contract's ownership has been renounced, and CertiK lists one available audit. However, an audit is not continuous monitoring, and it cannot establish the real-world identities behind every wallet. The remaining 6.9% allocation was reportedly reserved in a multisignature wallet for exchange listings, bridges and liquidity. Blockchain records can show movements, but not independently establish the identity or intentions of every signer. Dogecoin takes a different route: its public blockchain makes issuance and transactions independently inspectable, without relying on reserve attestations. More exposure, in exchange for verifiable monetary activity. Neither approach removes counterparty risk. PEPE holders face uncertainty around pseudonymous actors and concentrated holdings. Dogecoin holders face market and network risks despite public issuance. PEPE's trust model leans on immutable contract rules and public blockchain verification, rather than identifiable management or recurring reserve attestations. Which risk worries you more — anonymous actors with publicly visible transactions, or identifiable participants with greater institutional exposure? $PEPEUSDT $ETHUSDT #Oracle20BFundingPlanTestsTheAITrade
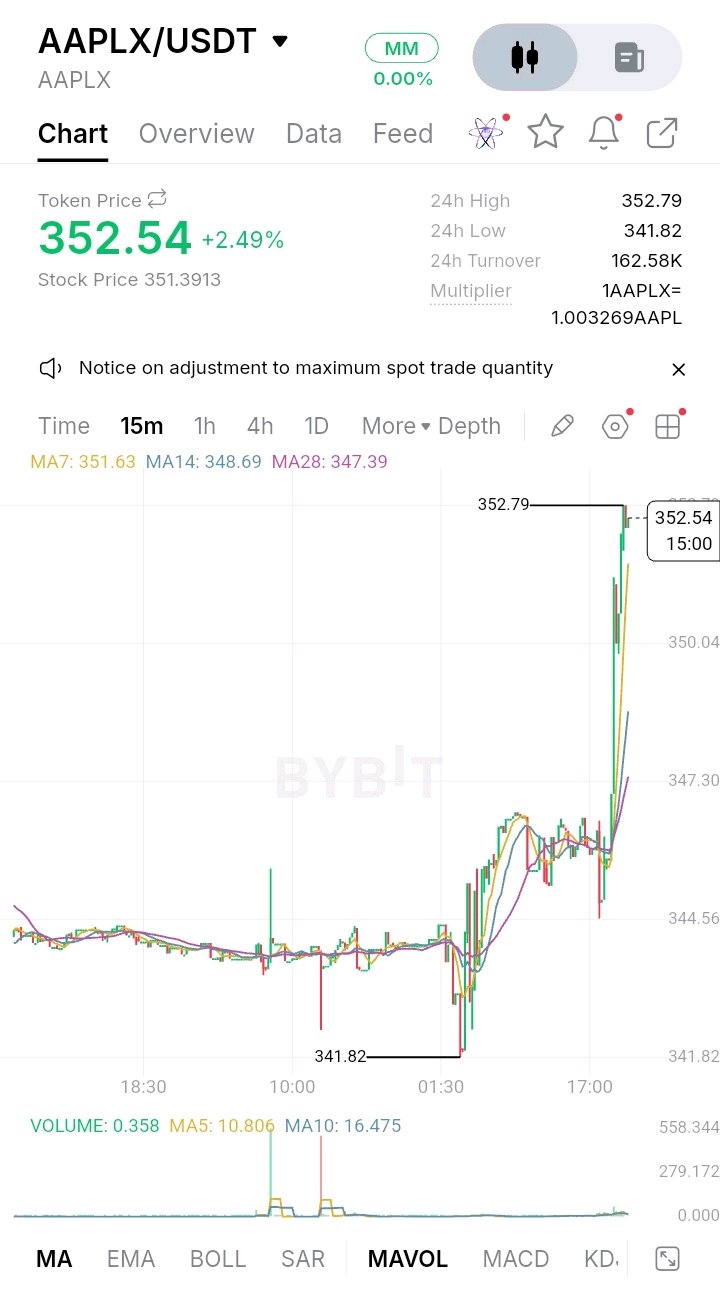
AAPLX gives holders tokenized price exposure to Apple stock, with Backed Assets (JE) Limited stating that each token is backed 1:1 by the corresponding underlying share. But there is a transparency gap: public proof of reserves is available, while a clearly disclosed independent attestation schedule is not. That's not proof of missing backing; it's a distinction between published collateral data and independent verification. The tradeoff is operational visibility versus public verifiability. Backed uses segregated custody accounts and an independent Security Agent to protect collateral interests. However, holders cannot independently inspect those bank and brokerage accounts in real time. The issuer does not publicly identify a recurring independent reserve-attestation firm or schedule in its current legal disclosures. xStocks Docs +2 Holders can check public blockchain ownership records and issuer-published proof-of-reserves information. Backed describes 1:1 collateralization, but an on-chain supply record cannot independently prove that every underlying share remains in custody. No continuous independent audit is established by these disclosures. xStocks Docs +1 Compare Ondo's AAPLon. Ondo says an independent Verification Agent reviews collateral backing every business day, with a separate Security Agent protecting tokenholders' interests. More disclosure, in exchange for more frequent independent scrutiny. Ondo Finance Neither approach removes counterparty risk. AAPLx relies on segregated custody, contractual protections and issuer disclosures. Ondo adds daily verification, but still relies on custodians, legal structures and intermediaries. AAPLx leans on controlled custody and a public proof-of-reserves framework rather than a publicly identified daily verification process. Which risk worries you more — limited independent visibility between disclosures, or greater reliance on a wider network of financial intermediaries? $AAPLXUSDT #WSOT2026
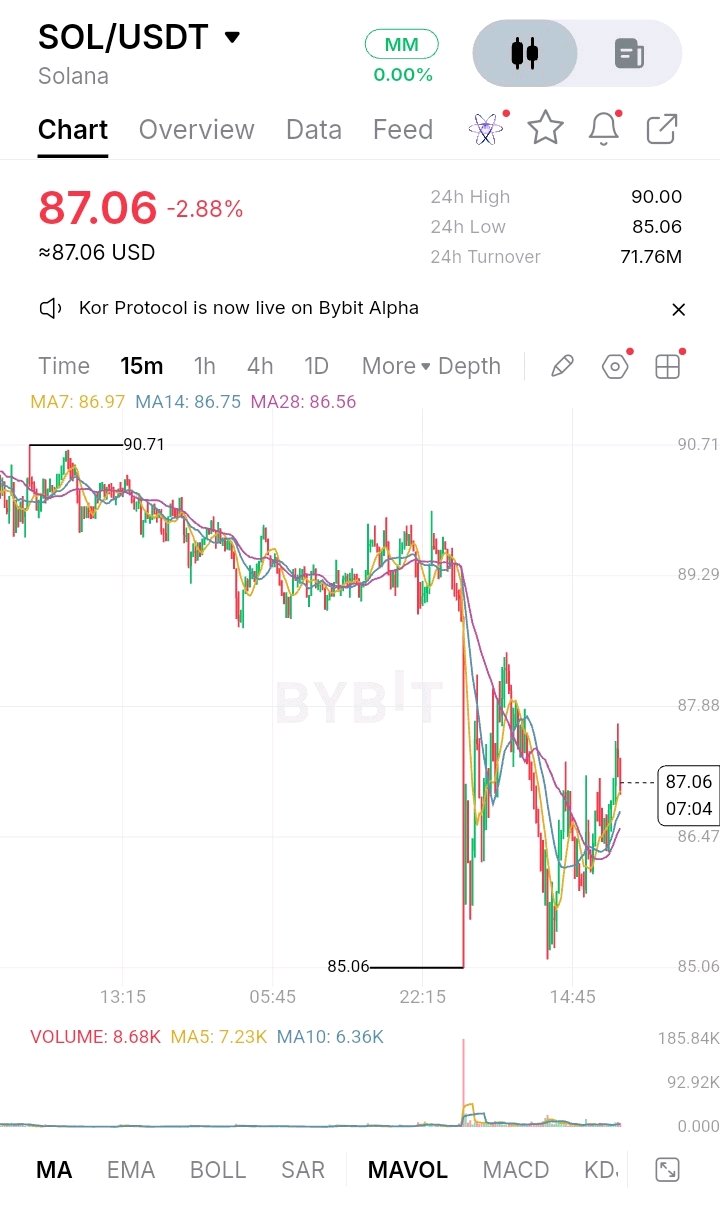
SOL is not a reserve-backed asset. Its value is not supported by a disclosed vault of cash or securities; it depends on the Solana network, its validators, and market demand. But there is a transparency tradeoff. Wallet addresses and transactions are public, while the real-world identities and infrastructure behind many validators are not. That's not an oversight. It's a stated feature of pseudonymous blockchain design. Keeping operator identities and infrastructure details private can reduce targeting and operational security risks. But holders lose the ability to independently connect every validator to a verified real-world operator. SOL holders can inspect transactions, account balances, staking positions, and validator activity directly on-chain. Solana Foundation also publishes network research, including validator distribution and decentralization metrics. Its November 2026 network snapshot reports 650 consensus validators and a Nakamoto coefficient of 18. However, these are published snapshots, not continuous independent audits. Solana +2 Ethereum takes a comparable but more explicitly documented approach to validator deposits, balances, and withdrawal credentials through its public consensus layer. More exposure, in exchange for independently inspectable validator-level information. ethereum.org +1 Neither approach removes counterparty risk. SOL relies on validator performance and network decentralization; ETH relies on validator participation and protocol enforcement. SOL's trust model leans on public ledger verification rather than private reserve attestations. Which risk worries you more — exposed validator infrastructure, or limited visibility into the real-world operators behind the network? $SOLUSDT $FOGOUSDT #WSOTPicktoEarn10U
Ethereum Classic (ETC) makes a deliberate choice: public transactions, proof-of-work security, and an open ledger. But public blockchain data does not mean every aspect of ownership is transparent. That's not an oversight. It's a structural distinction. ETC's design prioritises verifiable transactions and censorship resistance. However, it cannot reveal every off-chain arrangement, exchange liability, or custodial ownership record. Holders lose visibility when their ETC sits inside a third-party platform rather than their own wallet. The mechanism is straightforward. ETC holders can inspect transactions, wallet balances, blocks, and network activity through public explorers. Its network uses Etchash proof of work, with miners competing to validate blocks. There is no reserve-backing attestation or recurring reserve audit for native ETC, because it is not a reserve-backed token. On-chain visibility also cannot independently verify an exchange's internal liabilities. Now compare Monero (XMR). It takes the opposite approach: ring signatures, stealth addresses, and RingCT conceal transaction participants and amounts by default. That provides financial privacy, but outsiders sacrifice transaction-level visibility. More privacy, in exchange for less public scrutiny. Neither approach removes counterparty risk. ETC exposes on-chain activity but leaves custodial balances dependent on intermediaries. Monero protects transaction privacy but limits independent observation. ETC chooses public verifiability; its trust model leans on proof of work and independently inspectable records. Which risk worries you more — financial activity exposed to public scrutiny, or financial activity that outsiders cannot independently verify? $ETHUSDT $SOLUSDT #WSOT2026
KOR
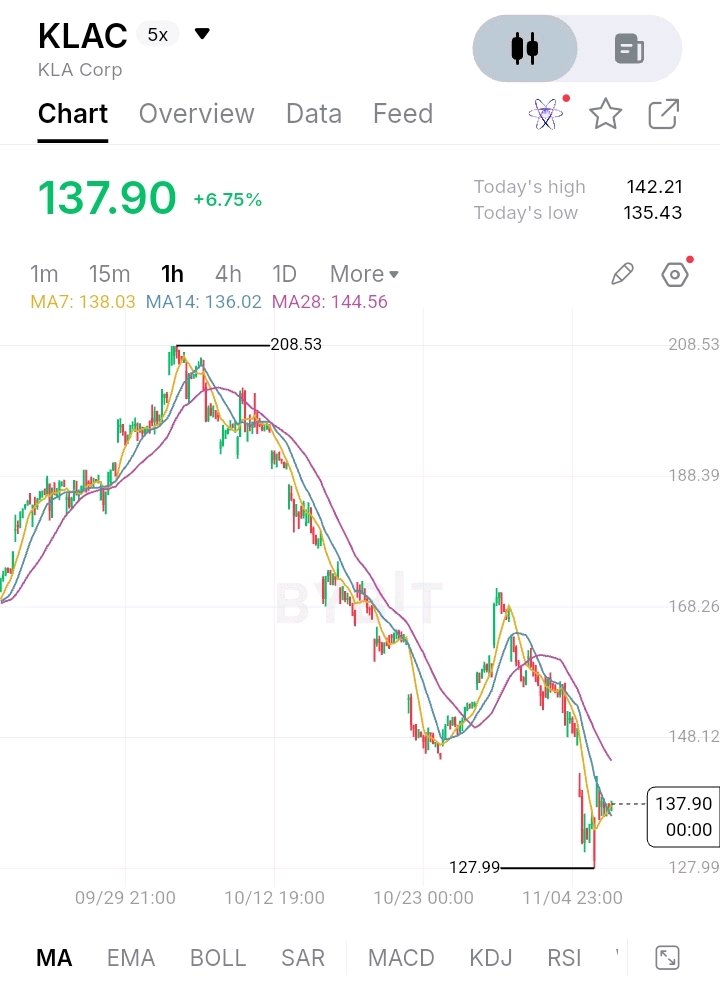
KLA Corporation (KLAC) builds critical semiconductor inspection and process-control equipment, but its competitive advantage depends heavily on protecting proprietary technology and trade secrets. That's not an oversight. It's a stated choice. KLA protects sensitive technology through patents, confidentiality agreements and restricted access. The reason is straightforward: exposing technical details could help competitors replicate its capabilities. But shareholders lose the ability to independently examine important parts of the technology behind the business. What can investors verify? KLA publishes financial statements, revenue breakdowns, risk disclosures and internal-control assessments. Its FY2025 financial statements and internal controls were audited by PricewaterhouseCoopers (PwC), with annual reporting under SEC requirements. However, a financial audit is not continuous verification of product performance or competitive advantage. Outsiders cannot independently inspect every proprietary system or validate its technological edge between reporting periods. ASML takes a more disclosure-heavy approach, publishing extensive annual financial, operational and country-by-country reporting. More exposure, in exchange for greater public scrutiny. Yet ASML also protects its intellectual property and trade secrets. Neither approach removes counterparty risk. KLA shareholders rely on management's execution and protected technology. ASML shareholders rely on disclosed performance while still accepting operational and competitive risks. KLA's model leans toward intellectual-property protection over complete technical visibility. Which risk worries you more — limited visibility into protected technology, or greater corporate disclosure with more publicly exposed information? $KORUSDT $ARKMUSDT #NovUSCPIWatch
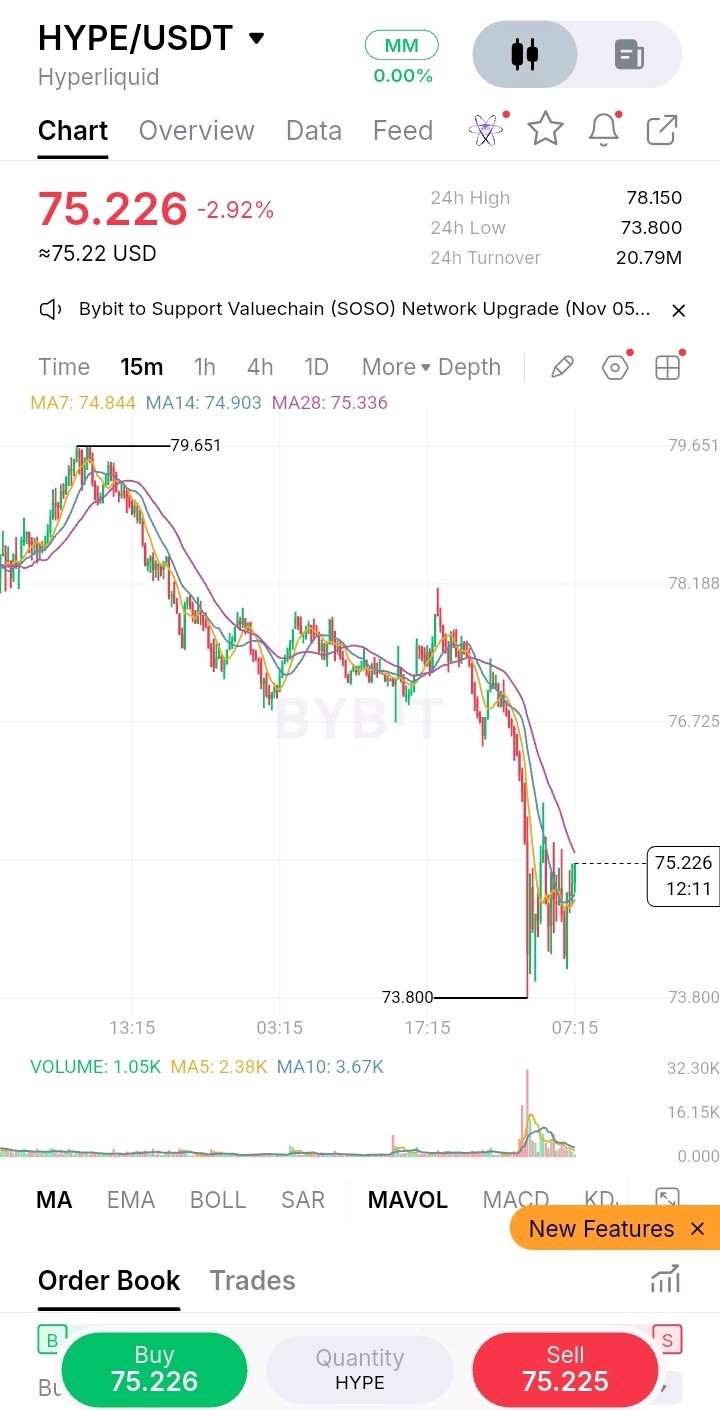
HYPE diamankan
oleh jaringan validator proof-of-stake Hyperliquid, dengan set validator aktif yang dipilih dari 24 besar berdasarkan stake. Namun, data blockchain publik tidak mengungkapkan setiap detail infrastruktur di balik para validator tersebut. Itu bukan sebuah kelalaian. Itu adalah tradeoff desain: Hyperliquid memprioritaskan eksekusi on-chain yang transparan tanpa mengharuskan validator untuk mengungkapkan setiap detail operasional. Menjaga kerahasiaan detail infrastruktur dapat mengurangi paparan terhadap serangan terarah. Namun, pemegang kehilangan sebagian kemampuan untuk menilai secara mandiri konsentrasi validator, ketahanan operasional, dan risiko infrastruktur dunia nyata. Apa yang bisa diverifikasi oleh pemegang? Saldo staking HYPE, stake validator, aktivitas delegasi, dan data konsensus jaringan dapat diakses publik. Dokumentasi resmi Hyperliquid menjelaskan bahwa validator dipilih secara transparan berdasarkan stake dan bahwa set aktif berkembang kira-kira setiap 90 menit. Namun, tidak ada pernyataan mengenai atestasi pihak ketiga berkala terhadap infrastruktur validator. Visibilitas on-chain bukanlah audit operasional independen yang berkelanjutan. Hyperliquid Docs +1 Bandingkan itu dengan DYDX. Dokumentasinya menjelaskan set validator aktif yang dibatasi pada 60, dengan informasi validator yang dapat diakses publik. Paparan tingkat operator lebih besar, sebagai ganti dari pengawasan yang lebih luas terhadap struktur validator jaringan. dYdX +1 Tidak ada pendekatan yang menghilangkan risiko pihak lawan. Hyperliquid mengandalkan konsensus tertimbang-stake dan verifiabilitas on-chain. DYDX menawarkan struktur validator yang berbeda, tetapi tetap bergantung pada operator agar berperilaku andal. Model HYPE condong ke arah transaksi yang dapat diverifikasi tanpa transparansi operasional penuh. Risiko mana yang lebih membuat Anda khawatir — mengekspos infrastruktur terhadap serangan terarah, atau memercayai apa yang tidak dapat Anda verifikasi secara independen? $HYPEUSDT $SOLUSDT #WSOT2026 #Pantauan IHK AS November #WSOTPicktoEarn10U #Data Penggajian AS dan Keputusan Suku Bunga Mendorong Pekan Makro #Volatilitas Minyak Melacak Pembicaraan Perdamaian Iran
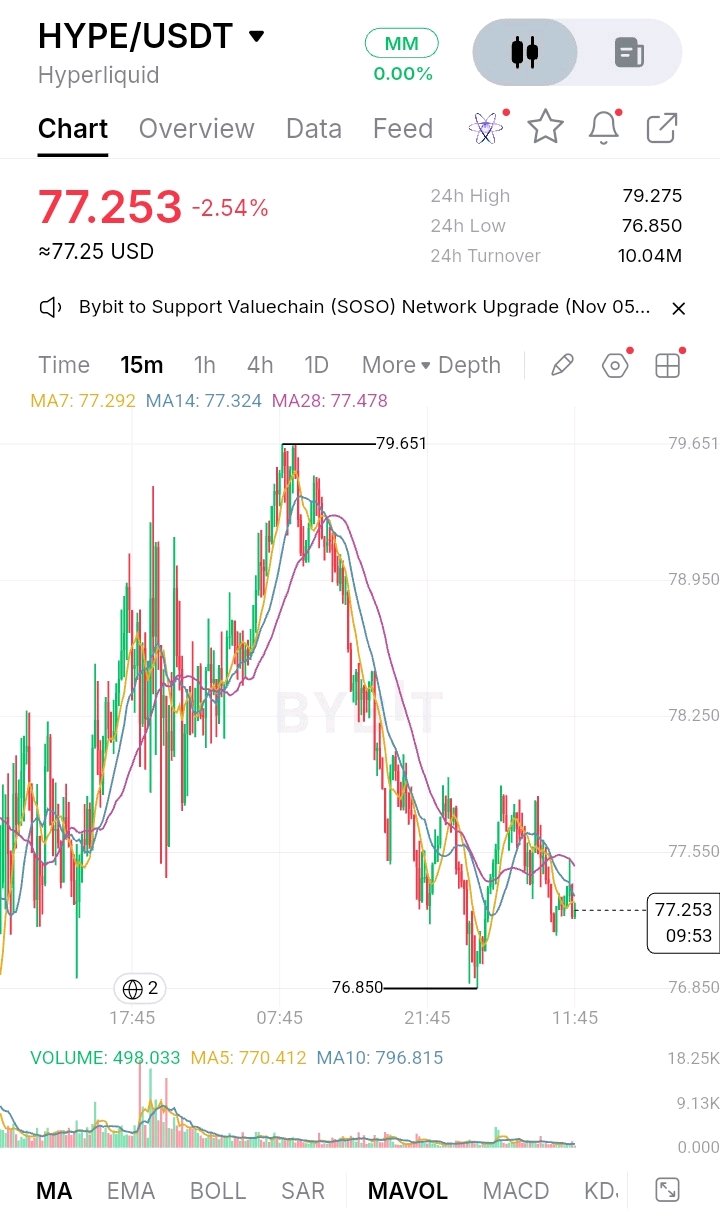
Judul HYPE
HYPE bukanlah stablecoin yang didukung cadangan. Ini adalah token asli Hyperliquid, dengan pasokan awal maksimum 1 miliar token. Namun, alokasi pasokan yang transparan tidak berarti setiap bagian dari distribusi token dapat diverifikasi dengan setara. Itu tidak serta merta sebuah kelalaian. Itu adalah celah pengungkapan yang patut diperiksa. Hyperliquid memublikasikan kategori alokasi utama dan aktivitas on-chain, yang memungkinkan pemegang untuk melacak pergerakan token dan Dana Bantuan (Assistance Fund). Namun, mengetahui berapa banyak yang dialokasikan kepada kontributor berbeda dengan mengetahui secara tepat kapan setiap token kontributor akan masuk ke peredaran. Celah verifikasi ini penting karena pemegang tidak dapat secara independen memprediksi setiap potensi peningkatan pasokan dari kurva perilisan yang diungkapkan sepenuhnya. Hyperliquid mencantumkan Zellic sebagai auditor kontrak bridge-nya, tetapi itu bukan audit berkala terhadap distribusi token atau saldo kontributor. Hyperliquid Docs +1 Tidak ada jadwal atestasi bulanan yang diterbitkan untuk alokasi tersebut. Bandingkan dengan GMX. Dokumentasi resminya mengidentifikasi kontrak vesting, alokasi token, dan distribusi kontributor linier dua tahun. Itu memberikan pihak luar lebih banyak paparan terhadap mekanismenya, sebagai imbalan atas pengawasan on-chain yang lebih besar. GMX Docs Kedua pendekatan tersebut tidak menghilangkan risiko pihak lawan. Pemegang HYPE lebih mengandalkan alokasi yang diungkapkan, data blockchain, dan keputusan tata kelola. Pemegang GMX dapat memeriksa lebih banyak infrastruktur vesting, tetapi masih bergantung pada eksekusi kontrak pintar dan tata kelola. Tradeoff HYPE lebih condong ke arah aktivitas on-chain yang transparan tanpa visibilitas lengkap ke setiap detail distribusi. Risiko mana yang lebih mengkhawatirkan Anda — mengandalkan pengungkapan yang tidak lengkap, atau mengandalkan kontrak yang terlihat publik namun masih memerlukan kepercayaan pada eksekusinya? $HYPEUSDT $BTCUSDT #WSOT2026 #Pantauan IHK AS November #WSOTPicktoEarn10U #Data Penggajian AS dan Keputusan Suku Bunga Mendorong Pekan Makro #Volatilitas Minyak Melacak Pembicaraan Perdamaian Iran
Judul STX
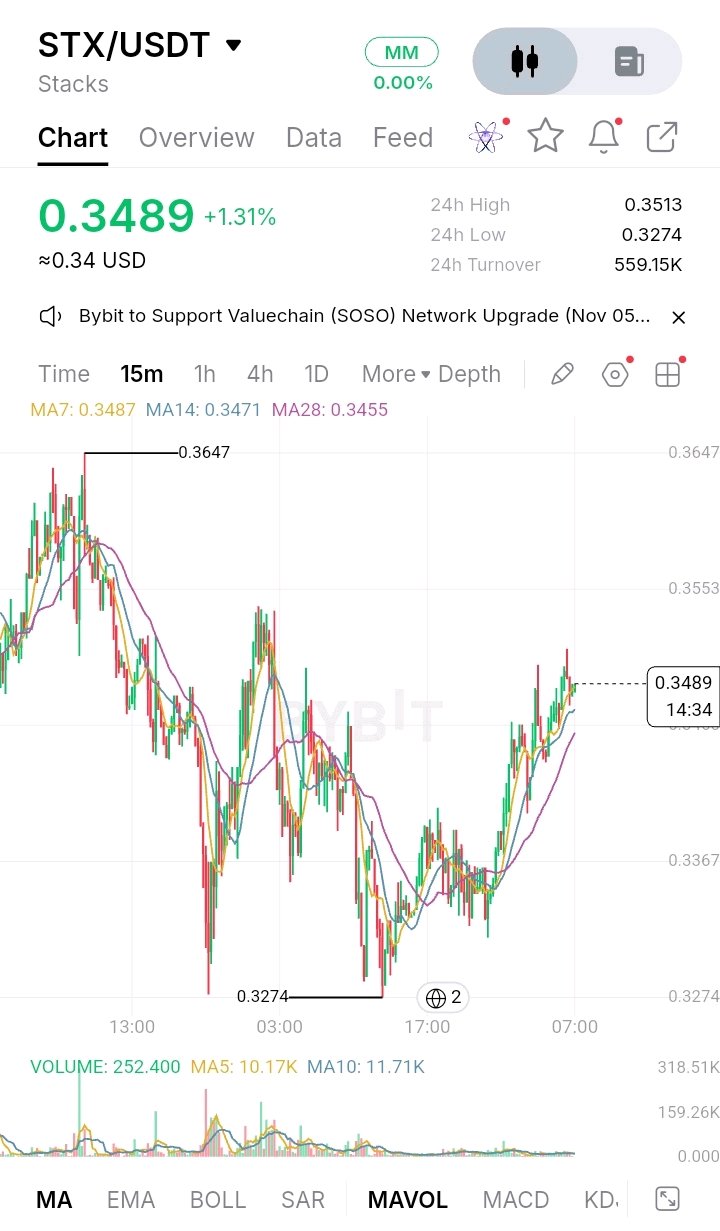
🚀 STX (Stacks) – PENGATURAN LONG Saya sedang mengamati STX untuk potensi kelanjutan bullish setelah pemulihan terbarunya di chart 15 menit. 📊 RENCANA TRADING Koin: Stacks (STX) Pair: STX/USD Arah: LONG 🟢 Zona Entry: $0,3370 – $0,3420 🎯 Target Take Profit: TP1: $0,3513 TP2: $0,3553 TP3: $0,3639 🛑 Stop Loss: $0,3265 📈 ANALISIS TEKNIKAL • Moving average menunjukkan penyelarasan bullish, dengan MA7 di atas MA14 dan MA28 pada chart yang disediakan. • Harga telah pulih dari swing low $0,3274, menunjukkan struktur pasar jangka pendek yang membaik. • Area $0,3367 adalah zona support penting untuk diperhatikan. • Resistance di sekitar $0,3513 adalah hambatan kenaikan utama pertama. • Breakout yang didukung oleh volume yang lebih kuat dapat membuka jalan menuju target yang lebih tinggi. 💡 STRATEGI SAYA Saya menunggu pullback ke zona entry sebelum mempertimbangkan posisi LONG. Saya ingin melihat pembeli mempertahankan support dan volume meningkat sebelum masuk. Penurunan di bawah support akan membatalkan pengaturan ini. Trading dengan cerdas, kelola risiko Anda, dan jangan pernah masuk tanpa konfirmasi. Semoga berhasil, para trader! 🚀 $STXUSDT $BCHUSDT #Pantauan IHK AS November #WSOT2026
RENDER judul
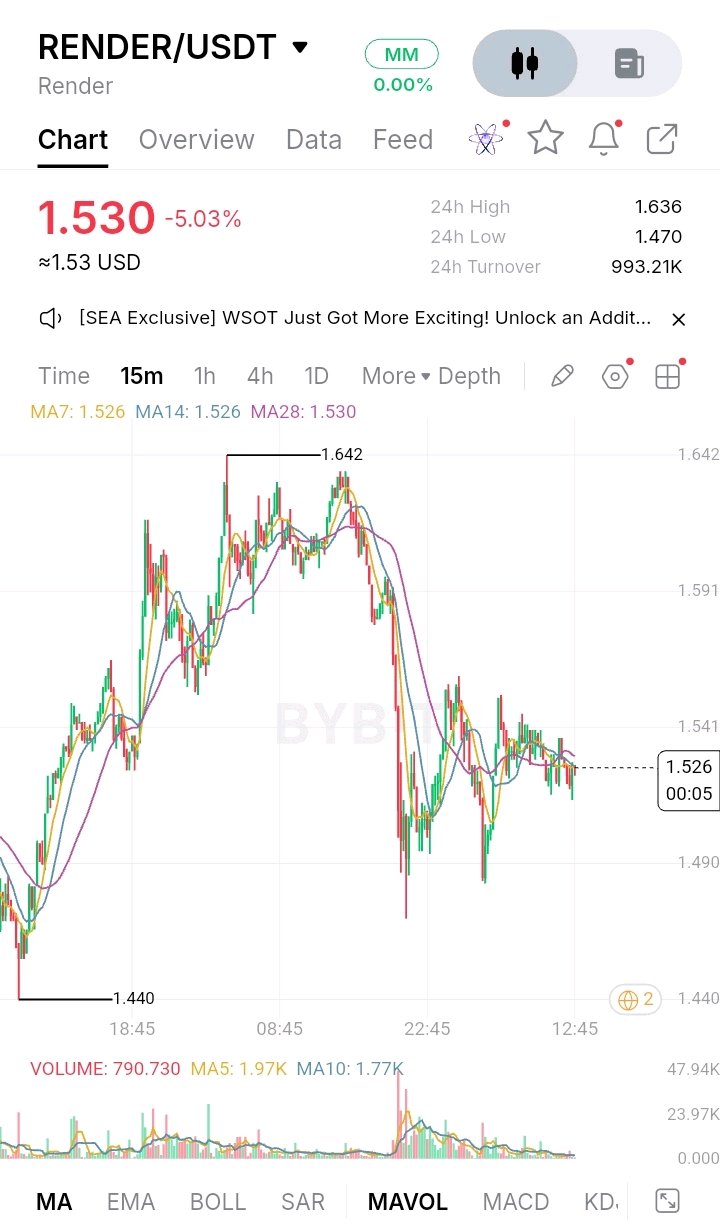
🚀 RENDER – ANALISIS GRAFIK 15M | PENGATURAN TRADING RENDER saat ini diperdagangkan di sekitar 1,530, menunjukkan konsolidasi setelah pergerakan turun yang kuat. Saya memantau level ini dengan cermat karena pasar sedang mencoba untuk membangun zona support yang stabil setelah volatilitas baru-baru ini. 📊 ANALISIS TEKNIS • Harga Saat Ini: 1,530 • MA7: 1,526 • MA14: 1,526 • MA28: 1,530 • Tertinggi 24J: 1,636 • Terendah 24J: 1,470 LEVEL SUPPORT UTAMA - 1,520 - 1,500 - 1,490 - 1,470 LEVEL RESISTENSI UTAMA - 1,541 - 1,560 - 1,591 - 1,620 🔥 RENCANA TRADING SAYA – PENGATURAN LONG Zona Entry: 1,542–1,550 Target 1: 1,560 Target 2: 1,580 Target 3: 1,591 Target 4: 1,620 Stop Loss: 1,518 KONFIRMASI ENTRY Saya mencari penutupan candle 15-menit yang kuat di atas 1,541, diikuti dengan retest yang sukses pada level breakout tersebut. Saya tidak ingin masuk tanpa konfirmasi. 📈 MENGAPA PENGATURAN INI BERHASIL 1. Harga sedang terkonsolidasi setelah aksi jual tajam. 2. Moving average jangka pendek berkumpul di sekitar harga saat ini, menunjukkan kompresi. 3. Breakout di atas 1,541 dapat membawa momentum beli yang baru. 4. Zona resistensi berikutnya menyediakan area potensial untuk mengambil profit. 5. Stop loss di bawah 1,518 membantu menentukan risiko. ⚠️ MANAJEMEN RISIKO Jangan pernah mempertaruhkan lebih dari 1–2% dari modal trading Anda dalam satu kali trade. Jika harga gagal menembus 1,541, saya akan menunggu dengan sabar. Jika support tembus, pengaturan LONG ini menjadi tidak valid. Saya fokus pada konfirmasi, disiplin, dan manajemen risiko yang tepat daripada mengejar candle. Trading dengan cerdas. Lindungi modal Anda. 🚀 $RENDERUSDT $XRPUSDT
Judul BTC
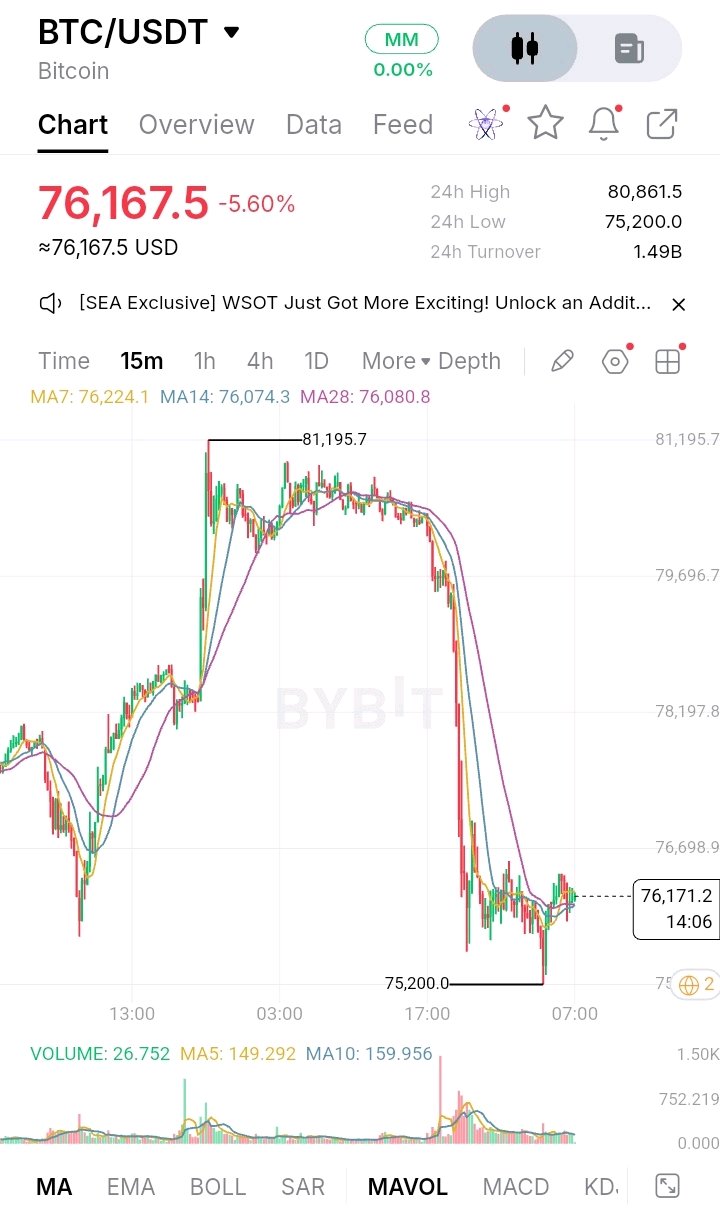
🐻 Analisis Pasar BTC | Setup Bearish | 15M Saya memantau BTC dengan cermat karena pasar telah menunjukkan tekanan jual yang signifikan setelah gagal mempertahankan level harga yang lebih tinggi. Gambaran Umum Pasar Saat Ini - Harga Saat Ini: 76.167 - Perubahan 24J: -5,60% - Tertinggi 24J: 80.861 - Terendah 24J: 75.200 - Kerangka Waktu: 15 Menit Analisis Teknis BTC telah mengalami pergerakan bearish yang kuat, diikuti oleh konsolidasi sideways di dekat area 76.000. Moving Average: - MA7: 76.224 - MA14: 76.074 - MA28: 76.080 Moving average jangka pendek berkumpul dengan rapat, menunjukkan konsolidasi setelah aksi jual besar-besaran. Struktur intraday yang lebih luas tetap bearish. Level Penting Resistance: - 76.450 - 76.700 - 77.200 Support: - 76.000 - 75.500 - 75.200 🎯 Setup Trading BTC — SHORT Zona Entry: 76.450–76.650 Take Profit: - TP1: 76.000 - TP2: 75.500 - TP3: 75.200 Stop Loss: 76.950 Arah Trade: SHORT Konfirmasi: Tunggu candle penolakan bearish pada grafik 15 menit di dalam zona entry sebelum masuk. Mengapa Setup Ini Bekerja 1. BTC telah mengalami pergerakan bearish yang signifikan. 2. Harga sedang berkonsolidasi di bawah area breakdown sebelumnya. 3. MA7 sedikit di atas harga saat ini, menunjukkan tekanan jual jangka pendek. 4. Wilayah 76.450–76.700 dapat bertindak sebagai resistance. 5. Low sebelumnya di 75.200 adalah area likuiditas sisi bawah dan support yang penting. Manajemen Risiko Saya memprioritaskan perlindungan modal daripada trading agresif. Jaga risiko sekitar 1% dari modal trading per setup. Hindari leverage berlebihan dan jangan masuk tanpa konfirmasi. Invalidasi: Jika BTC menembus di atas 76.950 dan bertahan, setup short ini tidak berlaku. Ini adalah setup teknis kondisional berdasarkan grafik yang diberikan, bukan prediksi yang dijamin. Trading dengan cerdas. Lindungi modal Anda. Tetap disiplin. $BTCUSDT $HAEDALUSDT