
Nos últimos tempos, o aumento das técnicas de golpe avançadas levou a um número crescente de indivíduos caindo em esquemas fraudulentos. Dada a natureza única das criptomoedas, a perda de ativos devido a enganações é muitas vezes difícil de rastrear. Portanto, os usuários devem permanecer vigilantes em todos os momentos para proteger seus ativos. Siga as dicas de prevenção abaixo para que você possa discernir se emails ou mensagens são originários de nossas plataformas oficiais e evitar táticas fraudulentas comuns atualmente em uso.
Dica 1: Verifique as Informações da Conta do Remetente
Dica 2: Permaneça Vigilante com Conteúdos de Email Suspeitos & Mensagens de Texto
Dica 3: Complete a Autenticação por e-mail
Dica 4: Verifique o Código Anti-Phishing
Dica 5: Entre em contato com o Suporte ao Cliente da Bybit via Canais Oficiais
1. Verifique as Informações da conta do Remetente
Verifique as informações da conta do remetente (por exemplo, endereço de e-mail, número de telefone, URLs de sites, etc.) em comparação com os canais oficiais legítimos da Bybit, procurando por quaisquer inconsistências ou elementos suspeitos.
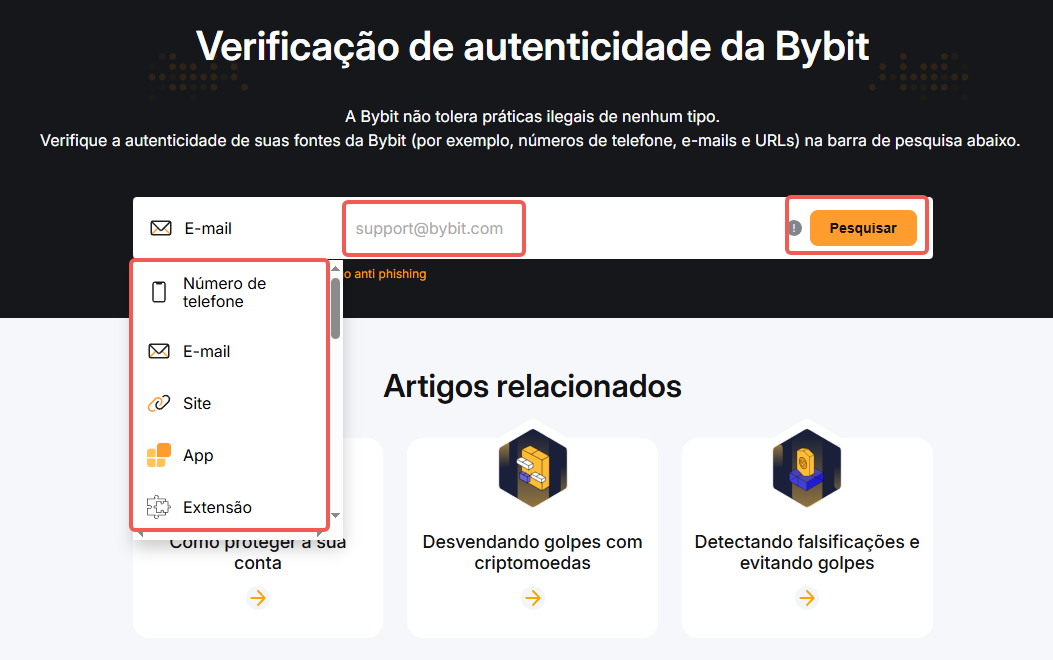
Você pode facilmente verificar se as fontes são da Bybit usando nosso Verificador de Autenticidade para verificar sua autenticidade. Basta selecionar o tipo de canal e preencher os detalhes para obter o resultado.
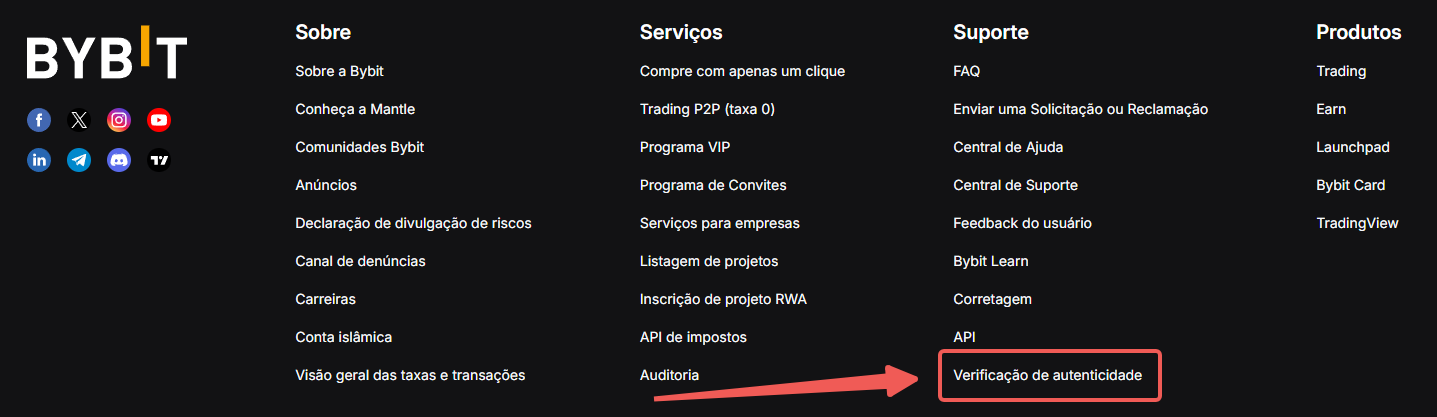
Esta função pode ser acessada facilmente no site indo para o menu principal da Bybit ou rolando até o final da página da web.
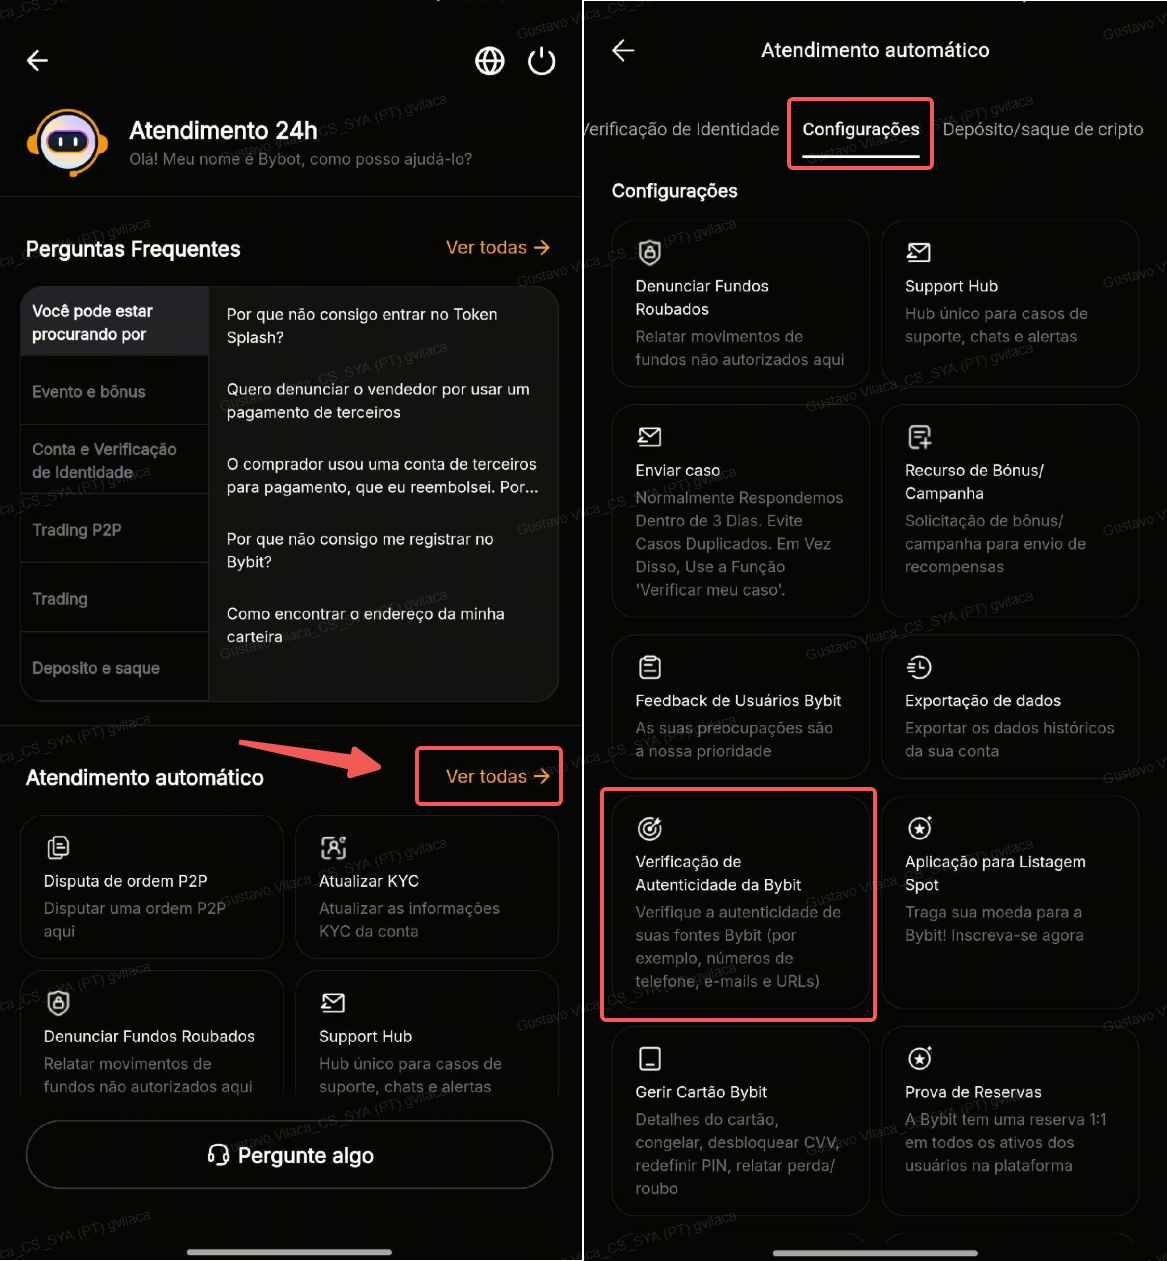
No aplicativo, você pode acessar a página clicando no ícone de chat ao vivo para ver o Ícone de Verificação de Autenticidade.
Importante:
Por favor, observe que o endereço do remetente em e-mails e mensagens de texto pode ser facilmente forjado. Portanto, mesmo que o Verificador de Autenticidade mostre que o resultado da verificação é oficial, isso não significa necessariamente que o e-mail ou mensagem de texto que você recebeu foi realmente enviado da caixa de correio oficial da Bybit. Por favor, exerça cautela e discernimento!
2. Permaneça Atento a Conteúdo de E-mails Suspeitos & Mensagens de Texto
E-mails de phishing e mensagens de texto visam provocar usuários a tomarem decisões irracionais e precipitadas que comprometeriam suas informações sensíveis e segurança online. Este tipo de engenharia social frequentemente emprega uma linguagem coercitiva, preocupada ou persuasiva para incitar ações do usuário movidas por medo, urgência e até curiosidade.
Para permanecer alerta a tais táticas, aqui estão algumas coisas que você deve observar:
a. A Bybit nunca pedirá que você transfira ativos para um endereço de depósito desconhecido ou peça pela frase de recuperação da sua carteira.
Sempre que você receber um e-mail ou SMS solicitando suas informações pessoais, senha ou ativos, você deve manter uma atitude cética o tempo todo.
Como mencionado acima, mesmo que o resultado da verificação seja oficial, as informações de contato do remetente podem ser facilmente falsificadas usando técnicas de spoofing. Abaixo está um exemplo típico demonstrando como golpistas ocultam e falsificam endereços de e-mail do remetente para solicitar ativos de usuários da Bybit.
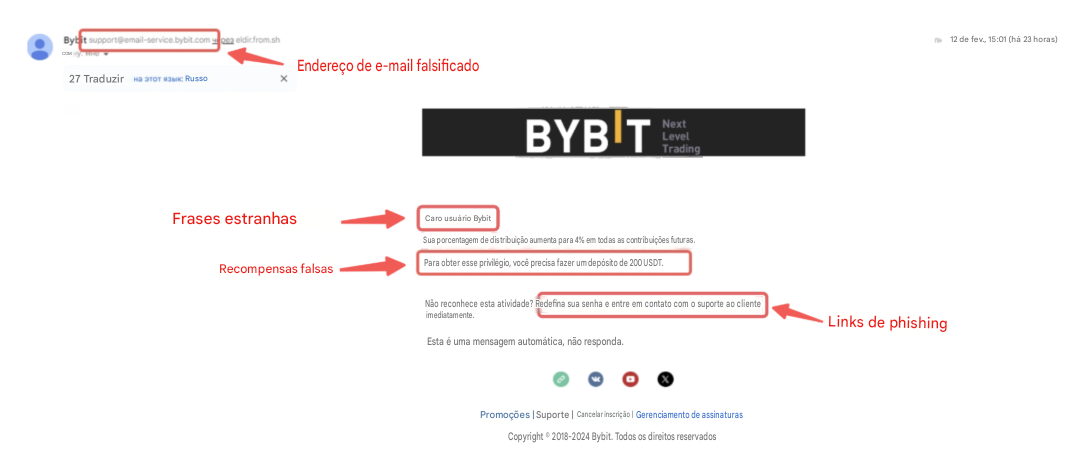
b. Nunca clique em links suspeitos ou forneça suas informações pessoais em plataformas não verificadas.
Examine cuidadosamente quaisquer links e URLs que você está prestes a clicar, especialmente quando eles o redirecionam para sites desconhecidos de terceiros. É comum que links de phishing também usem serviços de encurtamento de URL para mascarar sites maliciosos.
Golpistas e phishers usarão as informações coletadas para explorar quaisquer vulnerabilidades em seu sistema, tornando-o suscetível a hacking ou outras atividades online maliciosas.
c. Não baixe quaisquer anexos (ex., DOCs, PDFs, PNGs, EMLs) de e-mails suspeitos.
Atores mal-intencionados frequentemente usam extensões duplas para enganar usuários a acessar ou interagir com arquivos que parecem inofensivos, mas na realidade contêm código malicioso que age como um executável ao ser acessado, o qual se incorporaria automaticamente em seu dispositivo.
3. Complete a Autenticação por E-mail
Você pode inspecionar os cabeçalhos completos de um e-mail para verificar sua legitimidade. Embora ligeiramente mais técnico, este método permite que você inspecione os metadados do e-mail em melhor detalhe, incluindo o conteúdo, data e caminho, linhas de assunto, informações do destinatário, endereços do remetente e destinatário, endereço IP registrado, e assim por diante.
Dado que as técnicas de spoofing funcionam disfarçando materiais nocivos como uma fonte confiável e legítima, a autenticação por e-mail adiciona uma camada extra de medidas de segurança para identificar quaisquer anomalias e contornar ataques de phishing.
a. Conferir Cabeçalhos de Email (Gmail)
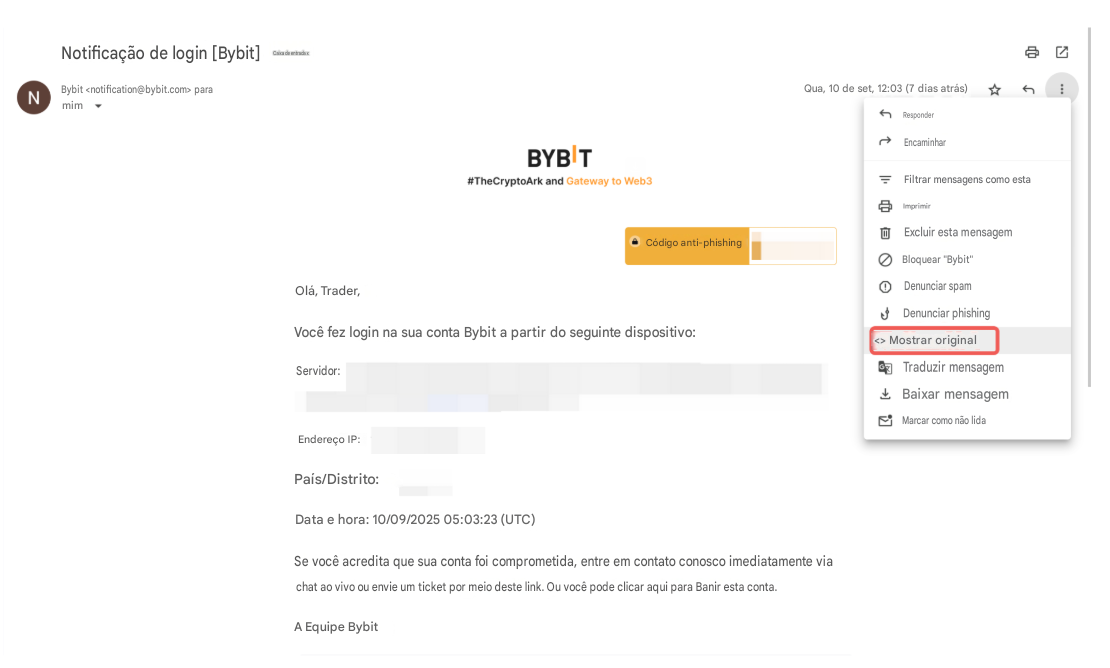
Por favor, clique no Elipses (três pontos) no canto superior direito do seu email, depois selecione Mostrar Original. Você será então redirecionado para uma página com os detalhes dos cabeçalhos do seu email.
Observação:
Os métodos para conferir cabeçalhos de email podem variar entre os provedores de serviços de email. Assim, é aconselhável que você siga os guias oficiais dos respectivos provedores de serviço de email para fazer isso com segurança.
b. Resultados de autenticação DKIM/SPF/DMARC
Uma vez que você consiga acessar os cabeçalhos de email, por favor verifique os detalhes das seguintes assinaturas de segurança SPF/DKIM/DMARC.
Em essência, DKIM (DomainKeys Identified Mail), SPF (Sender Policy Framework), e DMARC (Domain-based Message Authentication, Reporting, and Conformance) são três principais protocolos de segurança de email estabelecidos para prevenir adulteração ou acesso não autorizado.
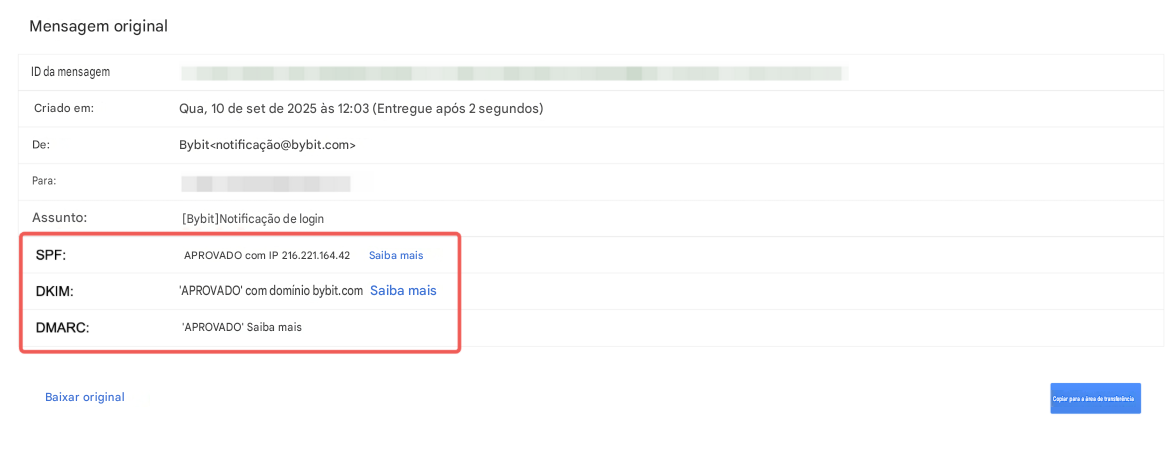
Conforme ilustrado pela imagem acima, um status de "aprovado" para cada assinatura indica que o email foi devidamente autenticado e provado ser provavelmente de uma fonte confiável. No evento de você ter recebido um email com uma ou todas as três assinaturas exibindo um status de "falha", tal email pode ter sido alterado ou enviado de uma fonte não autorizada.
c. Verifique o endereço IP registrado
O cabeçalho do email também registra o Endereço IP designado do qual o email foi enviado. Você pode usar vários verificadores de reputação de IP (por exemplo, Relatório de Transparência do Navegue Seguro do Google e VirusTotal) para verificar a propriedade e origem do Endereço IP e garantir que não foi relatado por nenhuma atividade maliciosa.
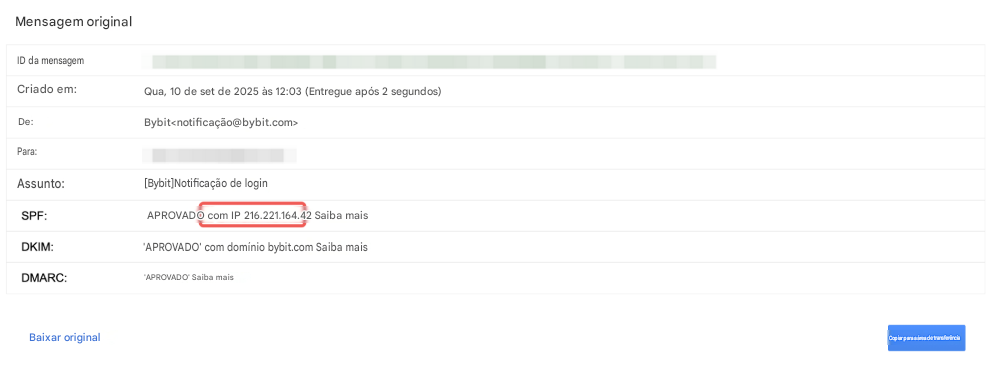
Observação: Embora esses sites tenham acumulado bases de dados abrangentes, é sempre um bom exercício cruzar os resultados com várias fontes. Lembre-se de que esta etapa é apenas complementar a outros métodos de verificação, e é altamente aconselhável que você entre em contato com nosso suporte ao cliente para assistência caso tenha dúvidas.
4. Verifique o Código Anti-Phishing
O Código Anti-Phishing da Bybit é um recurso de segurança que compreende um conjunto único de caracteres alfanuméricos e especiais. Uma vez ativado, este código personalizado apareceria em todos os emails e mensagens de texto oficiais da Bybit a partir de então, permitindo que os usuários verifiquem facilmente a autenticidade das informações que recebem.
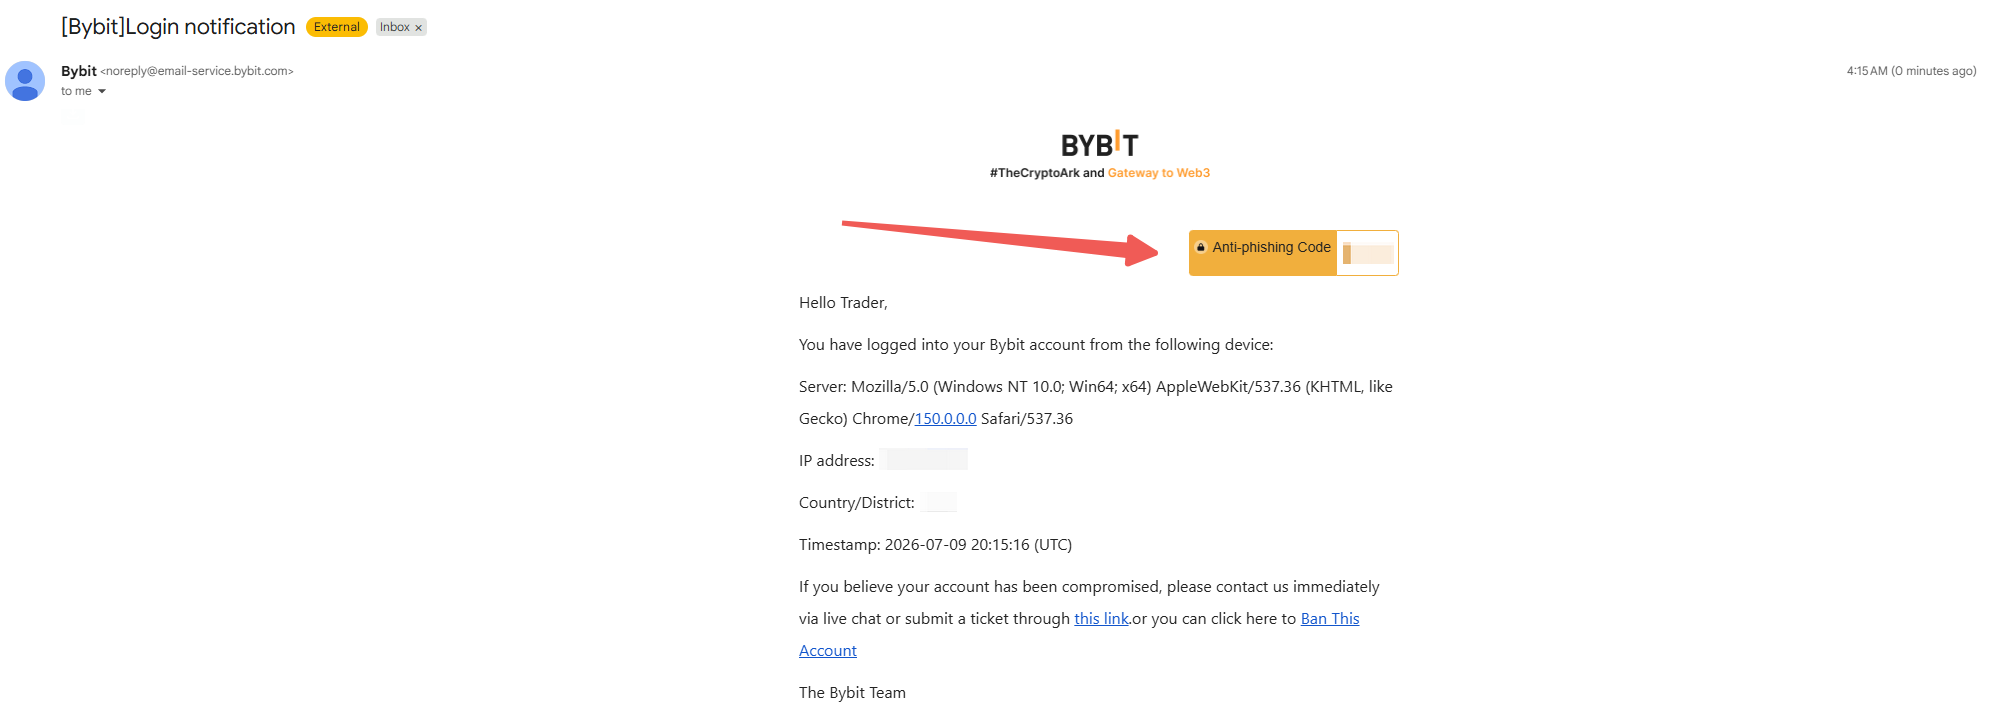
Aqui está como você pode usar o recurso de código anti-phishing para acessar com segurança comunicações verificadas e filtrar golpes de phishing:
- Antes de abrir qualquer e-mail ou mensagem de texto, por favor certifique-se de que o código anti-phishing está presente e corresponde ao seu código único. Você pode fazer isso conferindo o código em suas notificações pop-up ou na caixa de entrada do e-mail.
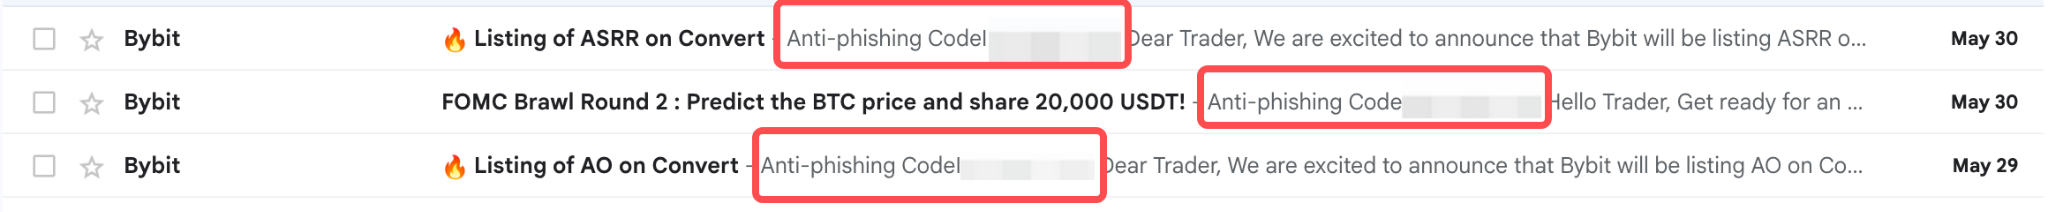
- Um código anti-phishing ausente ou incorreto é um forte indicador de um e-mail ou mensagem de texto fraudulento. Nesse caso, exerça maior cautela com suas atividades de navegação e atualize imediatamente as credenciais da sua conta (por exemplo, senha, número de telefone, etc.) para proteger seus dados. É provável que um agente malicioso tenha obtido algumas de suas informações em outro lugar e as use para direcioná-lo em um golpe de phishing.
- Se você suspeitar que um e-mail ou mensagem de texto pode ser uma tentativa de phishing, por favor, evite interagir com ele e entre em contato com nosso suporte ao cliente (veja dica nº 5).
Importante:
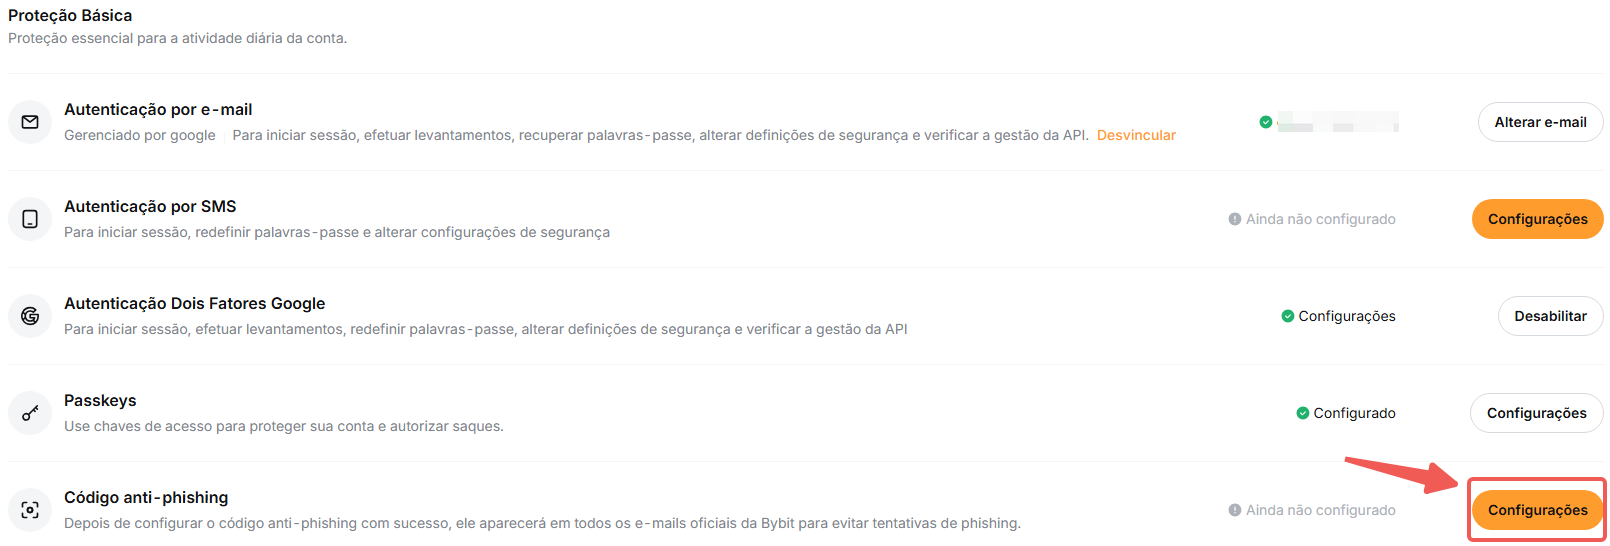
Você é fortemente encorajado a ativar a função do Código Anti-Phishing. Se você não configurou seu Código Anti-Phishing, por favor, siga este guia, então ir para sua página de Conta & Segurança para começar. Para mais informações, por favor consulte Como Melhorar a Segurança da Sua Conta.
5. Entre em contato com o Suporte ao Cliente da Bybit através dos Canais Oficiais
Embora todas as dicas de prevenção acima minimizem grandemente o risco de golpes e ataques de phishing, recomendamos fortemente que você entre em contato com o Suporte ao Cliente oficial da Bybit para obter assistência detalhada.
Se você acha que pode ter encontrado um golpe ou um ataque de phishing por alguém se passando por representantes da Bybit em qualquer site, e-mail, redes sociais ou aplicativo de mensagens, por favor nos alerte de uma das seguintes maneiras:
a. Via o Chat ao Vivo ou Formulário Web da Central de Ajuda
Você pode falar diretamente com nosso suporte ao cliente via Chat ao Vivo ou simplesmente preencher este formulário com a sua consulta, e nossa equipe dedicada atenderá ao seu caso. Você pode fornecer documentos de suporte (por exemplo, capturas de tela, TXIDs, etc.) para ajudar na investigação e no processo de revisão.
b. Via a página de Verificação de Autenticidade
Alternativamente, você pode fazer um relatório diretamente na página de Verificação de Autenticidade, e a equipe de segurança irá rapidamente revisar e lidar com sua consulta.
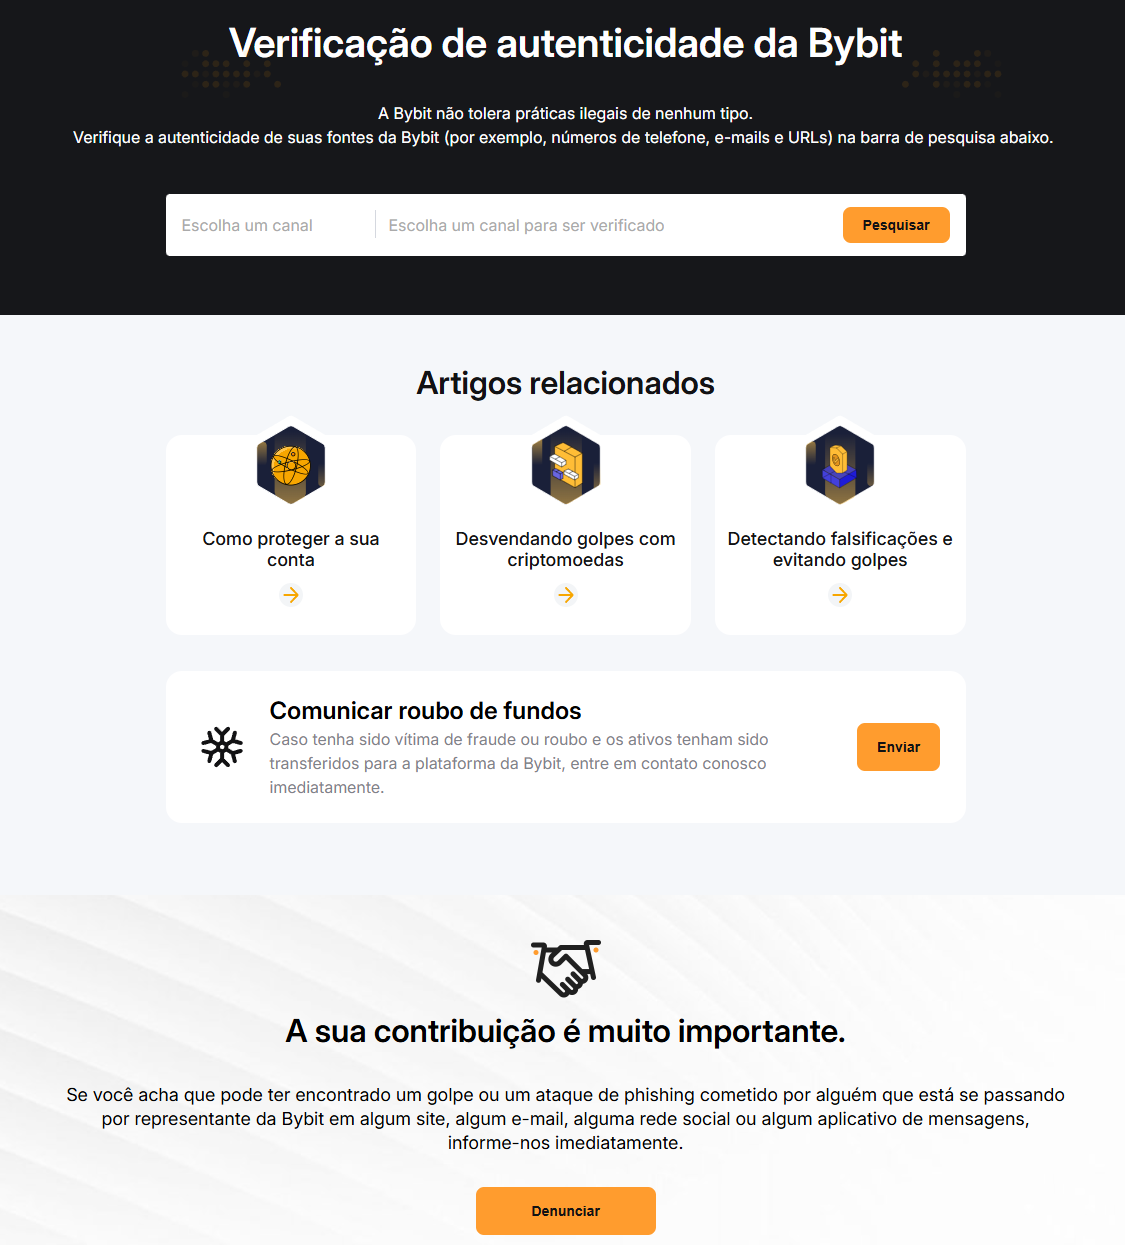
i. Relatar Fundos Roubados
Selecione esta opção se você foi vítima de roubo cibernético e os ativos foram transferidos para a plataforma Bybit. Para mais informações, por favor, consulte Como Reportar Ativos Roubados.
ii. Ameaças de phishing, golpes e outras atividades fraudulentas
Se você deseja relatar suspeitas de ameaças de phishing, golpes e outras atividades fraudulentas, por favor clique em Relatar na seção disponível para iniciar sua investigação. Selecione o tipo de atividades de acordo, e forneça informações adicionais que considerar relevantes.
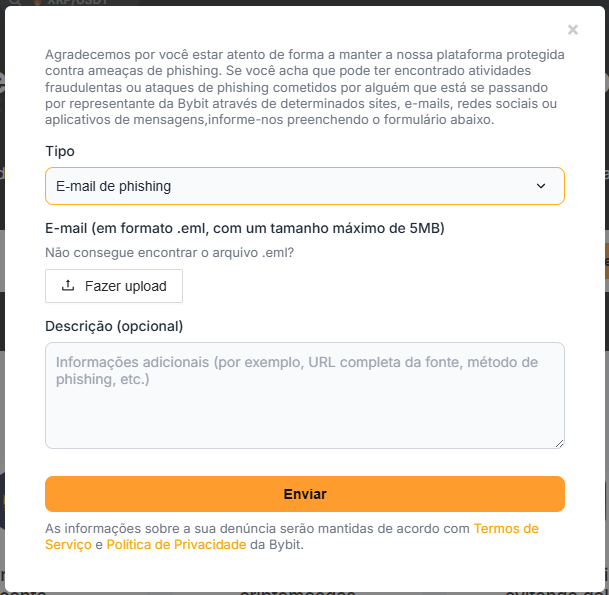
Importante
No caso de um e-mail de phishing, forneça o arquivo em formato .eml da mensagem de e-mail para que nosso Suporte ao Cliente possa revisar. Por favor, siga o guia abaixo sobre como fazer isso:
Baixar e-mail como arquivo .eml (Gmail)
Para recuperar o arquivo, por favor, clique nos três pontos no canto superior direito do seu e-mail, depois selecione Baixar Mensagem. O e-mail será então salvo como um arquivo .eml no seu computador.
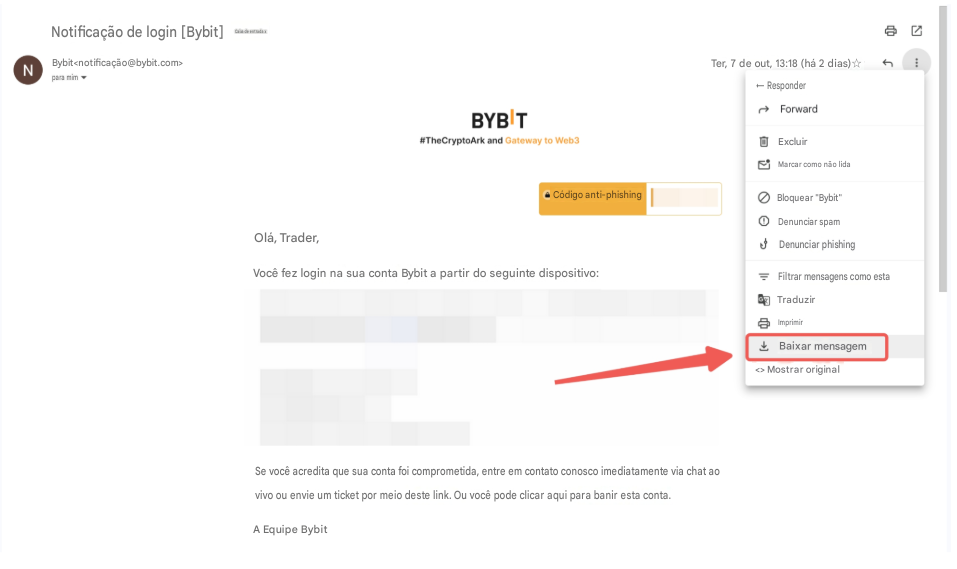
Observação: Os métodos para salvar e-mails como um arquivo .eml podem ser ligeiramente diferentes para outros provedores de serviço de e-mail. Por favor, consulte os guias oficiais dos respectivos provedores de serviço de e-mail para fazê-lo com segurança.